

Microsoft Entra ID đóng vai trò gì trong Microsoft 365?
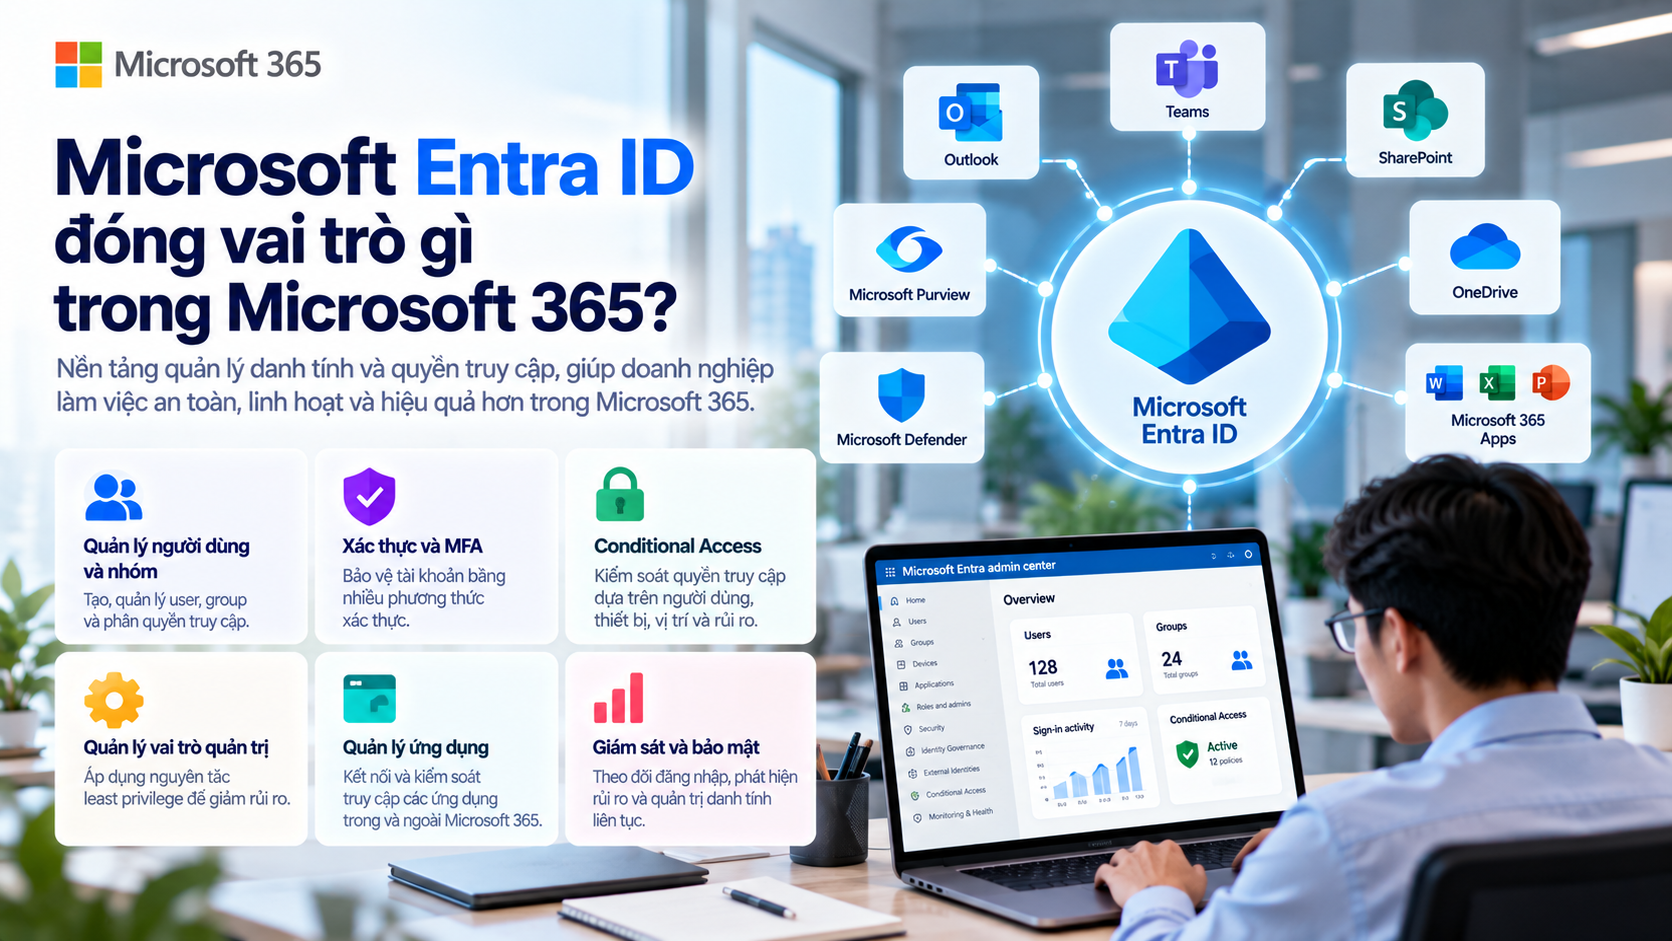
Khi doanh nghiệp sử dụng Microsoft 365, phần người dùng nhìn thấy thường là Outlook, Teams, OneDrive, SharePoint, Word, Excel hoặc PowerPoint. Nhưng phía sau những ứng dụng đó còn có một lớp rất quan trọng quyết định ai được đăng nhập, được truy cập vào đâu và trong điều kiện nào.
Lớp đó là Microsoft Entra ID.
Microsoft mô tả Microsoft Entra ID là dịch vụ quản lý danh tính và quyền truy cập trên Cloud, dùng để quản lý user identity và kiểm soát quyền truy cập vào ứng dụng, dữ liệu và tài nguyên. Nó cũng cung cấp các khả năng như authentication, multifactor authentication, user/group management, application access, role-based access control và Conditional Access.
Có thể hiểu đơn giản:
Microsoft 365 cung cấp các ứng dụng và dịch vụ.
Microsoft Entra ID quyết định ai được vào và được phép làm gì.
Vì vậy, Entra ID không chỉ là nơi tạo user. Nó là một phần nền tảng của security và governance trong Microsoft 365.
Microsoft Entra ID nằm ở đâu trong Microsoft 365?
Khi doanh nghiệp có một Microsoft 365 tenant, tenant đó đi kèm với Microsoft Entra ID để quản lý identity.
Ví dụ một nhân viên có tài khoản:
name@company.com
Account đó có thể được sử dụng để truy cập Outlook, Teams, SharePoint, OneDrive, Microsoft 365 Apps và nhiều ứng dụng khác.
Entra ID giúp Microsoft xác định:
User là ai?
Account còn active không?
User thuộc group nào?
Có MFA không?
Đang đăng nhập từ thiết bị nào?
Ứng dụng nào đang được truy cập?
User có admin role hay không?
Có policy nào cần áp dụng trước khi cho phép truy cập không?
Do đó, Entra ID gần như là cửa kiểm soát danh tính của môi trường Microsoft 365.
Vai trò đầu tiên: Quản lý user và group
Use case dễ hiểu nhất là quản lý người dùng. IT Admin có thể tạo user mới, thêm user vào group, quản lý domain, license và nhiều thuộc tính identity khác trong Entra ID. Microsoft cũng xác nhận Entra ID hỗ trợ quản lý user, group, license và domain như một phần của identity administration.
Ví dụ khi nhân viên mới vào công ty:
IT tạo account.
Gán license.
Thêm vào Sales Group.
Thêm vào các Teams hoặc SharePoint cần thiết.
Cấp quyền ứng dụng.
Khi nhân viên chuyển phòng ban, membership có thể thay đổi.
Khi nhân viên nghỉ việc, sign-in có thể bị block và access được thu hồi.
Đây là nền tảng của mô hình:
Joiner → Mover → Leaver
Nếu identity lifecycle không rõ, doanh nghiệp rất dễ để lại quyền truy cập không còn cần thiết.
Vai trò thứ hai: Xác thực đăng nhập
Mỗi lần người dùng đăng nhập Microsoft 365, hệ thống cần xác định người đó có thực sự là chủ tài khoản hay không. Entra ID quản lý authentication cho các tài khoản Microsoft 365.
Phương thức cơ bản là username và password, nhưng doanh nghiệp không nên chỉ dựa vào password. Microsoft hỗ trợ nhiều phương thức xác thực, trong đó MFA là một lớp rất quan trọng để bảo vệ account. Microsoft khuyến nghị bật MFA cho administrator account và có thể áp dụng MFA thông qua Conditional Access hoặc các cơ chế phù hợp khác.
Ví dụ, nếu password của nhân viên bị lộ qua phishing nhưng attacker không vượt qua bước MFA, khả năng truy cập trái phép có thể bị giảm đáng kể.
Vì sao MFA đặc biệt quan trọng với Microsoft 365?
Microsoft 365 chứa rất nhiều dữ liệu doanh nghiệp.
Email.
File.
Chat.
Meeting.
Customer information.
Tài liệu nội bộ.
Nếu một account bị compromise, attacker có thể truy cập nhiều hệ thống cùng lúc.
Đặc biệt với admin account, hậu quả còn lớn hơn.
Microsoft khuyến nghị tất cả administrator account phải được bảo vệ bằng MFA và hạn chế số lượng account có privileged role.
Vai trò thứ ba: Conditional Access
MFA trả lời câu hỏi:
“Có cần xác minh thêm không?”
Conditional Access đi xa hơn.
Nó trả lời:
“Trong điều kiện này, user có nên được phép truy cập không?”
Microsoft mô tả Conditional Access là policy engine của mô hình Zero Trust. Nó có thể đánh giá các tín hiệu như user, device, location, application và risk trước khi đưa ra quyết định cho phép, yêu cầu kiểm soát bổ sung hoặc chặn truy cập.
Ví dụ doanh nghiệp có thể tạo policy:
Nếu user đăng nhập vào Microsoft 365 từ thiết bị không compliant → yêu cầu MFA hoặc chặn.
Nếu admin đăng nhập → luôn yêu cầu MFA.
Nếu sign-in có risk cao → chặn hoặc yêu cầu xử lý bổ sung.
Nếu user truy cập ứng dụng nhạy cảm → chỉ cho phép từ thiết bị được quản lý.
Đây là lý do Entra ID đóng vai trò rất lớn trong hybrid work.
Security không còn chỉ dựa vào việc user đang ở trong văn phòng hay ngoài văn phòng.
Identity và context trở thành trung tâm của quyết định truy cập.
Conditional Access có sẵn cho mọi gói không?
Khả năng Conditional Access phụ thuộc vào license Microsoft Entra phù hợp. Microsoft hiện nêu rằng Microsoft Entra ID P1 hỗ trợ Conditional Access, và một số gói Microsoft 365 như Business Premium hoặc E3 có thể bao gồm P1; các tính năng nâng cao hơn có thể cần P2 hoặc Microsoft Entra Governance tùy chức năng.
Vì vậy, trước khi xây security roadmap, IT nên kiểm tra license thay vì mặc định tenant đã có đầy đủ mọi khả năng Entra.
Vai trò thứ tư: Quản lý admin role
Entra ID không chỉ quản lý end user.
Nó còn quản lý administrator role.
Microsoft Entra RBAC cho phép cấp các role khác nhau với mức quyền khác nhau, ví dụ quản lý user, ứng dụng, Exchange, SharePoint hoặc các thành phần khác. Microsoft khuyến nghị áp dụng nguyên tắc least privilege: administrator chỉ nên nhận đúng quyền cần thiết, trong phạm vi cần thiết và trong thời gian cần thiết.
Điều này quan trọng vì một lỗi rất phổ biến là cấp Global Administrator quá rộng.
Ví dụ Helpdesk chỉ cần reset password.
Không cần Global Admin.
Người quản lý Exchange không nhất thiết phải có toàn quyền với toàn tenant.
Partner chỉ cần hỗ trợ một phần cũng không nên mặc định được cấp quyền cao nhất.
Global Administrator nên được giới hạn
Microsoft khuyến nghị giữ số lượng Global Administrator dưới 5 người để giảm attack surface. Các account này cũng cần được bảo vệ bằng MFA. Đây là một nguyên tắc rất thực tế. Một tenant có 10–15 Global Admin thường là dấu hiệu cần review quyền.
Vai trò thứ năm: Privileged Identity Management
Với môi trường cần security cao hơn, Microsoft cung cấp Privileged Identity Management – PIM.
PIM giúp administrator không cần giữ privileged role ở trạng thái active mọi lúc.
Thay vào đó, họ có thể trở thành eligible và chỉ activate role khi cần, trong một khoảng thời gian giới hạn.
Microsoft khuyến nghị sử dụng PIM để cung cấp just-in-time access, có thể kết hợp MFA, approval và thời hạn role activation.
Ví dụ IT Manager bình thường không cần Global Admin.
Khi phải thực hiện một thay đổi đặc biệt, họ activate role trong một giờ.
Sau đó quyền tự hết hạn.
Cách này giúp giảm standing privileged access.
Vai trò thứ sáu: Quản lý ứng dụng và access
Nhiều doanh nghiệp hiện không chỉ dùng ứng dụng Microsoft.
Họ còn kết nối:
CRM.
HRM.
Expense system.
Project management.
SaaS khác.
Microsoft Entra ID có thể đóng vai trò identity provider cho nhiều ứng dụng bằng Single Sign-On hoặc các cơ chế xác thực khác.
Microsoft cũng cung cấp khả năng quản lý application access trong Entra ID.
Điều này giúp doanh nghiệp giảm việc mỗi ứng dụng có một bộ username/password hoàn toàn tách biệt.
Khi nhân viên nghỉ việc, việc disable account trung tâm có thể giúp thu hồi access nhanh hơn ở các ứng dụng đã tích hợp phù hợp.
Vai trò thứ bảy: Theo dõi sign-in và audit
Một hệ thống identity tốt không chỉ kiểm soát truy cập. Nó còn cần khả năng theo dõi.
Microsoft Entra ghi nhận sign-in activity và cung cấp sign-in logs để IT có thể xem ai đăng nhập, dùng application nào và truy cập resource gì. Các log này cũng được dùng để troubleshooting sign-in error và theo dõi activity trong tenant.
Một sign-in có thể được phân tích theo ba yếu tố cơ bản:
Who – user nào đăng nhập.
How – dùng application/client nào.
What – truy cập resource nào.
Đây là nguồn thông tin rất quan trọng khi có vấn đề kiểu:
User không đăng nhập được.
MFA thất bại.
Conditional Access block.
Sign-in từ location lạ.
Ứng dụng không được cấp quyền.
Audit log khác sign-in log thế nào?
Sign-in logs tập trung vào việc đăng nhập. Audit logs giúp theo dõi những thay đổi trong directory.
Ví dụ:
Ai tạo user?
Ai thay đổi group?
Ai gán role?
Ai thay đổi cấu hình?
Microsoft Entra monitoring and health sử dụng sign-in và audit logs để giúp tổ chức phân tích activity, troubleshooting và theo dõi security của tenant.
Vai trò thứ tám: Identity Protection và risk
Ở các license phù hợp, Microsoft Entra có thể đánh giá risk liên quan đến user hoặc sign-in. Microsoft Entra ID Protection sử dụng sign-in data để xác định risky users và risk events.
Ví dụ, một sign-in có pattern bất thường có thể được đánh dấu để IT điều tra.
Khi kết hợp với Conditional Access, doanh nghiệp có thể xây policy phản ứng dựa trên risk.
Ví dụ:
Risk cao → block.
Risk trung bình → yêu cầu MFA.
Risk thấp → cho phép theo policy bình thường.
Điều này giúp security chuyển từ rule tĩnh sang mô hình dựa trên tín hiệu.
Microsoft Entra ID và Microsoft 365 Security liên quan thế nào?
Microsoft 365 Security có nhiều lớp.
Defender tập trung nhiều hơn vào threat protection.
Purview tập trung nhiều hơn vào data security, compliance và governance.
Entra ID tập trung vào identity và access.
Có thể hiểu:
Entra ID → Ai được truy cập
Defender → Có mối đe dọa nào không
Purview → Dữ liệu nào cần bảo vệ và quản trị
Ba lớp này bổ sung cho nhau.
Nếu identity bị compromise, các lớp security phía sau có thể gặp rủi ro.
Do đó, Entra ID thường được xem là một trong những nền tảng đầu tiên doanh nghiệp cần chuẩn hóa.
Một tình huống thực tế: nhân viên làm việc từ xa
Nhân viên Sales đang công tác.
Họ đăng nhập Microsoft 365 trên laptop.
Entra ID có thể tham gia vào quyết định truy cập dựa trên:
User identity.
MFA.
Thiết bị.
Location.
Risk.
Conditional Access policy.
Nếu mọi điều kiện đạt yêu cầu, user truy cập Outlook, Teams và SharePoint.
Nếu thiết bị không compliant hoặc sign-in có risk cao, access có thể bị hạn chế.
Đây là ví dụ cho thấy Entra ID không chỉ là một danh sách user.
Một tình huống khác: nhân viên nghỉ việc
Nếu employee offboarding chỉ dừng ở việc thu laptop, rủi ro vẫn tồn tại.
IT cần xử lý identity.
Ví dụ:
Block sign-in.
Thu hồi active session khi phù hợp.
Gỡ group membership.
Gỡ privileged role.
Xử lý license.
Review application access.
Xử lý mailbox/OneDrive theo quy trình.
Entra ID trở thành một thành phần trung tâm trong quá trình này.
Một tình huống khác: IT Admin bị compromise
Nếu administrator có Global Admin permanent và account bị phishing, attacker có thể có phạm vi quyền rất lớn.
Microsoft khuyến nghị nhiều lớp kiểm soát:
Least privilege.
MFA.
PIM.
Cloud-native privileged accounts.
Access review.
Conditional Access.
Đây là lý do administrator governance cần được xem riêng với user thông thường.
Lỗi thường gặp: chỉ tạo user rồi bỏ mặc
Một số tenant được triển khai theo cách:
Tạo account.
Gán license.
Xong.
Không có review access.
Không review group.
Không kiểm tra inactive account.
Không có offboarding rõ.
Sau vài năm, tenant có thể chứa nhiều account không còn phù hợp.
Identity governance cần được xem như một hoạt động liên tục, không phải việc làm một lần.
Lỗi thường gặp: quá nhiều Global Administrator
Đây là một trong những lỗi nguy hiểm nhất. Microsoft khuyến nghị dưới 5 Global Administrator và dùng role chuyên biệt thay vì quyền rộng nếu có thể. Admin role cần được review định kỳ. Đặc biệt:
Partner cũ.
Nhân viên chuyển phòng ban.
Người nghỉ việc.
Temporary admin.
Project consultant.
Lỗi thường gặp: dùng account admin để đọc email hằng ngày
Privileged account không nên được sử dụng như account làm việc thông thường nếu doanh nghiệp muốn giảm rủi ro. Microsoft cũng khuyến nghị cloud-native account cho Microsoft Entra và Microsoft 365 privileged roles trong các môi trường cần bảo mật cao.
Một mô hình phù hợp hơn là tách:
Account công việc.
Account quản trị.
Điều này giúp giảm exposure.
Lỗi thường gặp: Conditional Access triển khai quá nhanh
Conditional Access rất mạnh nhưng cũng có thể khóa nhầm user hoặc admin nếu cấu hình sai.
Do đó, policy nên được:
Thiết kế rõ.
Pilot.
Test.
Theo dõi sign-in logs.
Sau đó mới rollout rộng.
Microsoft mô tả Conditional Access là cơ chế policy dựa trên tín hiệu, nên mỗi policy cần được kiểm tra trong bối cảnh thực tế trước khi enforce toàn tổ chức.
Lỗi thường gặp: không review external access
Guest user và application access cũng cần governance. Một partner được mời vào project 12 tháng trước có thể không còn cần access.
Một enterprise application cũ có thể vẫn còn quyền. Access review định kỳ giúp giảm quyền dư thừa. Microsoft khuyến nghị sử dụng recurring access reviews để xác định và thu hồi role hoặc quyền không còn cần thiết, nếu tổ chức có license hỗ trợ.
Doanh nghiệp nên review Microsoft Entra ID hàng quý như thế nào?
Vì identity thay đổi liên tục theo nhân sự và hệ thống, review theo quý là một nhịp khá thực tế.
Một quarterly review có thể tập trung vào 6 nhóm.
1. User và account
Kiểm tra:
Account inactive.
Account đã nghỉ việc.
Guest user cũ.
Account không có owner.
Account đặc biệt.
Mục tiêu là giảm identity không còn cần thiết.
2. Admin roles
Review:
Global Administrator.
Privileged Role Administrator.
Exchange Administrator.
SharePoint Administrator.
Security Administrator.
User Administrator.
Microsoft khuyến nghị kiểm soát privileged role theo least privilege và review thường xuyên.
3. MFA và authentication
Kiểm tra:
Admin đã có MFA chưa?
Có user quan trọng nào chưa được bảo vệ?
Authentication methods có còn phù hợp?
Có phương thức yếu không cần thiết?
MFA là một trong những security baseline quan trọng nhất.
4. Conditional Access
Review:
Policy nào đang active?
Có exclusion nào không còn hợp lý?
Có legacy exception không?
Có policy trùng nhau không?
Có user bị block ngoài ý muốn không?
Sign-in logs rất hữu ích để đánh giá tác động thực tế.
5. Sign-in và risk
Review các pattern bất thường.
Ví dụ:
Failed sign-in tăng mạnh.
Sign-in từ location lạ.
Admin login bất thường.
Risky user nếu license hỗ trợ.
Microsoft Entra activity logs và Identity Protection có thể hỗ trợ quá trình điều tra này.
6. App và partner access
Review:
Enterprise application.
Guest user.
Partner account.
Admin delegation.
Application permission.
Không nên để quyền tồn tại vô thời hạn chỉ vì trước đây từng cần.
Checklist Microsoft Entra ID nên kiểm tra định kỳ
Doanh nghiệp có thể dùng checklist sau mỗi quý:
User nghỉ việc đã bị block hoặc xử lý đúng quy trình
Account inactive đã được review
Guest user cũ đã được kiểm tra
Global Administrator được giới hạn
Admin roles áp dụng least privilege
Admin account đã bật MFA
Có emergency access account phù hợp
Privileged role được review
Partner access còn cần thiết
Conditional Access policy đã được kiểm tra
Exclusion trong Conditional Access còn hợp lý
Sign-in logs được review
Risky users/sign-ins được kiểm tra nếu có license phù hợp
Authentication methods được review
Enterprise applications được review
App permission không còn cần đã được thu hồi
Joiner–Mover–Leaver process vẫn hoạt động
Administrator account không dùng sai mục đích
Identity policy được cập nhật theo thay đổi của doanh nghiệp
Kết luận
Microsoft Entra ID đóng vai trò trung tâm trong Microsoft 365 vì nó quản lý identity và access.
Microsoft mô tả Entra ID là nền tảng để quản lý user identity và kiểm soát quyền truy cập vào ứng dụng, dữ liệu và tài nguyên, đồng thời cung cấp các khả năng như authentication, MFA, Conditional Access, role-based access control và monitoring.
Có thể tóm tắt vai trò của Entra ID thành:
Identity → biết user là ai
Authentication → xác minh user
Authorization → xác định user được làm gì
Conditional Access → xác định điều kiện truy cập
RBAC → kiểm soát administrator
Monitoring → theo dõi sign-in và thay đổi
Governance → review và thu hồi quyền không còn cần
Đối với doanh nghiệp, Entra ID không nên chỉ được cấu hình một lần khi tạo tenant.
Đây là một nền tảng cần được quản trị liên tục.
Đặc biệt, IT nên review user, admin role, MFA, Conditional Access, sign-in logs và external access ít nhất theo chu kỳ phù hợp với mức độ rủi ro của tổ chức.