

Làm sao để giảm rủi ro khi nhân viên nghỉ việc nhưng còn quyền truy cập?
Khi một nhân viên nghỉ việc, doanh nghiệp thường tập trung vào các thủ tục như bàn giao công việc, hoàn tất hồ sơ nhân sự, thu hồi laptop hoặc thanh toán các khoản còn lại.
Tuy nhiên, có một việc rất dễ bị bỏ sót: thu hồi tài khoản và quyền truy cập vào dữ liệu doanh nghiệp.
Một tài khoản Microsoft 365 vẫn còn hoạt động, một quyền truy cập SharePoint chưa được xóa, một tài khoản GitHub chưa bị thu hồi hoặc một phiên đăng nhập vẫn còn hiệu lực đều có thể trở thành rủi ro bảo mật sau khi nhân viên đã rời công ty.
Vấn đề này không chỉ liên quan đến nhân viên có ý định xấu. Nhiều trường hợp đơn giản xuất phát từ quy trình offboarding chưa rõ ràng, HR và IT chưa phối hợp chặt chẽ hoặc doanh nghiệp không có danh sách đầy đủ các hệ thống mà nhân viên từng được cấp quyền.
Vì vậy, offboarding access cần được xem là một phần chính thức của quy trình nghỉ việc.
Vì sao tài khoản của nhân viên cũ là một rủi ro?
Trong thời gian làm việc, một nhân viên có thể được cấp quyền vào rất nhiều hệ thống:
- Email doanh nghiệp
- Microsoft Teams
- SharePoint
- OneDrive
- CRM
- ERP
- Phần mềm kế toán
- Hệ thống HR
- GitHub
- Cloud
- VPN
- Các ứng dụng SaaS khác
Nếu những quyền này vẫn tồn tại sau ngày nghỉ việc, doanh nghiệp có thể đối mặt với các rủi ro như:
- Người dùng tiếp tục truy cập dữ liệu nội bộ
- File bị tải xuống hoặc chia sẻ ngoài tổ chức
- Email doanh nghiệp vẫn được sử dụng
- Dữ liệu khách hàng hoặc hợp đồng bị truy cập trái phép
- Repository hoặc source code vẫn còn khả năng truy cập
- Tài khoản cũ bị kẻ khác chiếm quyền
- Không thể truy vết rõ ai đang sử dụng tài khoản
Một tài khoản không còn người chịu trách nhiệm nhưng vẫn hoạt động thường được xem là một tài khoản có rủi ro cao.
Offboarding access là gì?
Offboarding access là quá trình thu hồi hoặc điều chỉnh quyền truy cập của người dùng khi họ:
- Nghỉ việc
- Kết thúc hợp đồng
- Kết thúc dự án
- Chuyển sang vai trò không còn cần quyền cũ
- Ngừng hợp tác với doanh nghiệp
Mục tiêu là bảo đảm rằng sau thời điểm chấm dứt quyền làm việc, người dùng không còn khả năng truy cập vào dữ liệu và hệ thống mà họ không còn được phép sử dụng.
Một quy trình tốt không chỉ đơn giản là “xóa account”.
Doanh nghiệp còn cần:
- Khóa đăng nhập
- Thu hồi session
- Bàn giao dữ liệu
- Chuyển quyền sở hữu tài liệu
- Thu hồi quyền ứng dụng
- Kiểm tra quyền chia sẻ
- Xử lý thiết bị
- Lưu giữ dữ liệu theo chính sách
1. HR cần thông báo cho IT trước ngày nghỉ việc
Một trong những nguyên nhân phổ biến dẫn đến tài khoản bị bỏ quên là IT biết thông tin quá muộn.
Ví dụ:
Nhân viên nghỉ vào thứ Sáu nhưng IT chỉ nhận được thông báo vào thứ Hai tuần sau.
Trong khoảng thời gian đó, tài khoản vẫn có thể truy cập bình thường.
Doanh nghiệp nên thiết lập quy trình để HR cung cấp cho IT tối thiểu các thông tin:
- Họ tên nhân viên
- Phòng ban
- Chức danh
- Ngày làm việc cuối cùng
- Thời điểm cần khóa tài khoản
- Người nhận bàn giao dữ liệu
- Thiết bị đang được cấp
- Các hệ thống đặc biệt mà nhân viên sử dụng
Thông tin càng rõ, IT càng dễ xử lý đúng thời điểm.
2. Xác định chính xác thời điểm khóa tài khoản
Không phải lúc nào tài khoản cũng nên bị khóa ngay khi HR gửi thông báo.
Doanh nghiệp cần xác định thời điểm dựa trên ngày làm việc cuối cùng.
Ví dụ:
Nếu nhân viên làm việc đến 17:00 ngày 30/09, tài khoản có thể được disable ngay sau thời điểm đó.
Với trường hợp nghỉ việc khẩn cấp hoặc có rủi ro đặc biệt, doanh nghiệp có thể cần thu hồi quyền ngay lập tức theo quyết định của bộ phận có thẩm quyền.
Điều quan trọng là thời điểm phải được xác định trước, không phụ thuộc vào việc IT “nhớ xử lý”.
3. Disable tài khoản thay vì chỉ đổi mật khẩu
Đổi mật khẩu chưa chắc đã đủ.
Người dùng có thể vẫn còn:
- Session đang đăng nhập
- Token truy cập
- Ứng dụng đã đăng nhập sẵn
- Thiết bị được trusted
- Phiên VPN
- API token
Do đó, doanh nghiệp nên có bước:
Disable account + revoke active sessions
thay vì chỉ đổi password.
Trong môi trường Microsoft, quy trình offboarding thường cần xem xét cả tài khoản Entra/Microsoft 365 và các phiên đăng nhập đang tồn tại.
4. Thu hồi quyền truy cập vào tất cả hệ thống liên quan
Một nhân viên hiếm khi chỉ sử dụng một hệ thống.
Doanh nghiệp cần có danh sách ứng dụng hoặc hệ thống mà người dùng có thể được cấp quyền.
Ví dụ:
Collaboration
- Microsoft 365
- Teams
- SharePoint
- OneDrive
Business Applications
- CRM
- ERP
- Accounting
- HR system
Development
- GitHub
- Cloud console
- CI/CD
- Source code repository
Security
- VPN
- Remote desktop
- Password manager
- MFA device
Other SaaS
- Project management
- Design tools
- Marketing tools
- Customer support platforms
Nếu không có inventory rõ ràng, doanh nghiệp rất dễ bỏ sót một tài khoản.
5. Kiểm tra quyền theo nhóm và quyền được cấp trực tiếp
Một nhân viên có thể được cấp quyền theo hai cách:
- Thông qua group
- Cấp trực tiếp vào một file, folder hoặc ứng dụng
Việc xóa người dùng khỏi nhóm chưa chắc đã thu hồi hết quyền nếu trước đây họ từng được cấp direct permission.
Ví dụ, một nhân viên có thể đã được:
- Thêm vào Sales Team
- Cấp riêng quyền trên một SharePoint folder
- Được chia sẻ trực tiếp một file confidential
- Thêm vào một GitHub repository riêng
Doanh nghiệp cần kiểm tra cả hai loại quyền.
6. Bàn giao dữ liệu trước khi khóa hoặc xóa tài khoản
Nếu tài khoản bị xử lý quá nhanh mà không có kế hoạch bàn giao, doanh nghiệp có thể gặp rủi ro ngược lại: mất quyền truy cập vào tài liệu quan trọng.
Trước khi khóa hoặc xóa dữ liệu, cần xác định:
- Email nào cần giữ lại?
- OneDrive có file cần bàn giao không?
- Ai sẽ tiếp nhận tài liệu?
- Có project nào chưa hoàn tất?
- Có account service nào đang phụ thuộc vào người dùng này không?
Đặc biệt, doanh nghiệp không nên để dữ liệu quan trọng tồn tại duy nhất trong không gian cá nhân của một nhân viên.
Tài liệu dùng chung nên được lưu tại hệ thống tổ chức như SharePoint hoặc kho dữ liệu chung.
7. Xử lý email doanh nghiệp
Email của nhân viên nghỉ việc có thể chứa:
- Trao đổi với khách hàng
- Hợp đồng
- Báo giá
- Lịch sử dự án
- Thông tin nội bộ
Doanh nghiệp cần có chính sách rõ ràng về:
- Có giữ mailbox không?
- Giữ trong bao lâu?
- Ai được phép truy cập?
- Có cần forwarding không?
- Có cần thiết lập auto-reply không?
Ví dụ, auto-reply có thể thông báo:
“Nhân viên này không còn làm việc tại công ty. Vui lòng liên hệ…”
Tuy nhiên, quyền đọc mailbox của người cũ cần được cấp có kiểm soát và phù hợp với chính sách nội bộ.
8. Thu hồi quyền truy cập SharePoint, Teams và OneDrive
Trong Microsoft 365, một người dùng có thể được thêm vào:
- Team
- Microsoft 365 Group
- SharePoint Site
- Shared folder
- File riêng lẻ
Khi nghỉ việc, doanh nghiệp nên rà soát:
- Thành viên Teams
- Owner của Team hoặc SharePoint Site
- File được chia sẻ trực tiếp
- Link chia sẻ bên ngoài
- OneDrive
- Quyền đặc biệt
Nếu người nghỉ việc đang là Owner duy nhất của một site hoặc nhóm, cần chỉ định người thay thế trước.
9. Kiểm tra GitHub và hệ thống phát triển
Đối với developer hoặc nhân sự IT, offboarding cần được thực hiện kỹ hơn.
Có thể cần thu hồi:
- GitHub Organization access
- Repository permissions
- SSH keys
- Personal Access Tokens
- Cloud access
- CI/CD credentials
- Secrets
- Server access
- VPN
Nếu nhân viên từng biết hoặc sử dụng shared credential, doanh nghiệp nên cân nhắc rotate credential sau khi họ nghỉ việc.
Ví dụ:
- Database password
- Shared API key
- Admin password
- Service credential
Lý tưởng hơn, doanh nghiệp nên hạn chế sử dụng shared credential ngay từ đầu.
10. Thu hồi thiết bị và kiểm tra dữ liệu cục bộ
Offboarding không chỉ là vấn đề tài khoản.
Doanh nghiệp còn cần xử lý:
- Laptop
- Điện thoại công ty
- Token bảo mật
- USB
- Thẻ ra vào
- SIM
- Thiết bị khác
Với laptop, doanh nghiệp nên:
- Kiểm tra dữ liệu đã được bàn giao
- Đăng xuất tài khoản
- Xử lý dữ liệu cục bộ
- Reset hoặc reimage thiết bị trước khi cấp cho người khác
Nếu nhân viên sử dụng thiết bị cá nhân cho công việc, cần kiểm tra chính sách BYOD và khả năng xóa dữ liệu doanh nghiệp khi phù hợp.
11. Thu hồi MFA và các phương thức xác thực
Nếu doanh nghiệp sử dụng MFA, cần kiểm tra:
- Authenticator app
- Số điện thoại
- Security key
- Trusted device
- Recovery method
Không nên để phương thức xác thực cũ tiếp tục gắn với tài khoản đã được bàn giao hoặc tái sử dụng.
12. Kiểm tra tài khoản dùng chung và credential đã biết
Đây là một điểm rất dễ bị bỏ qua.
Nếu nhân viên từng biết mật khẩu của:
- Shared mailbox
- Wi-Fi
- Social media
- Admin account
- Shared service
- Vendor portal
doanh nghiệp cần đánh giá có cần thay đổi mật khẩu hoặc credential hay không.
Cách an toàn hơn về lâu dài là tránh chia sẻ password trực tiếp và chuyển sang mô hình account riêng hoặc secret management.
13. Kiểm tra forwarding và automation
Một số tài khoản có thể đã thiết lập:
- Email forwarding
- Auto-rule
- Workflow
- Power Automate flow
- Scheduled task
- API integration
Nếu người dùng nghỉ việc, các automation này có thể:
- Ngừng hoạt động
- Tiếp tục gửi dữ liệu sang địa chỉ cũ
- Bị mất owner
- Gây lỗi quy trình
Doanh nghiệp cần rà soát và chuyển ownership khi cần.
14. Không nên xóa tài khoản ngay lập tức nếu chưa đánh giá dữ liệu
Disable và delete là hai khái niệm khác nhau.
Thông thường, doanh nghiệp có thể cần:
- Disable account trước
- Bàn giao dữ liệu
- Áp dụng retention theo chính sách
- Sau đó mới xóa khi phù hợp
Nếu xóa ngay, doanh nghiệp có thể mất dữ liệu cần cho:
- Dự án
- Audit
- Khách hàng
- Tài chính
- Pháp lý
Chính sách cụ thể cần phù hợp với yêu cầu vận hành và quy định mà doanh nghiệp áp dụng.
15. Đừng quên nhân viên chuyển phòng ban
Offboarding access không chỉ dành cho người nghỉ việc.
Một nhân viên chuyển từ Finance sang Sales có thể vẫn giữ:
- Finance folder access
- Financial dashboard
- Shared mailbox
- ERP permission
Nếu doanh nghiệp chỉ thêm quyền mới mà không xóa quyền cũ, người dùng sẽ tích lũy quyền theo thời gian.
Đây là hiện tượng permission creep.
Doanh nghiệp nên áp dụng nguyên tắc:
Joiner – Mover – Leaver
Joiner
Cấp quyền khi vào công ty.
Mover
Điều chỉnh quyền khi thay đổi vai trò.
Leaver
Thu hồi quyền khi nghỉ việc.
Đây là cách quản lý vòng đời tài khoản đầy đủ hơn.
Quy trình HR và IT nên phối hợp như thế nào?
Một workflow đơn giản có thể là:
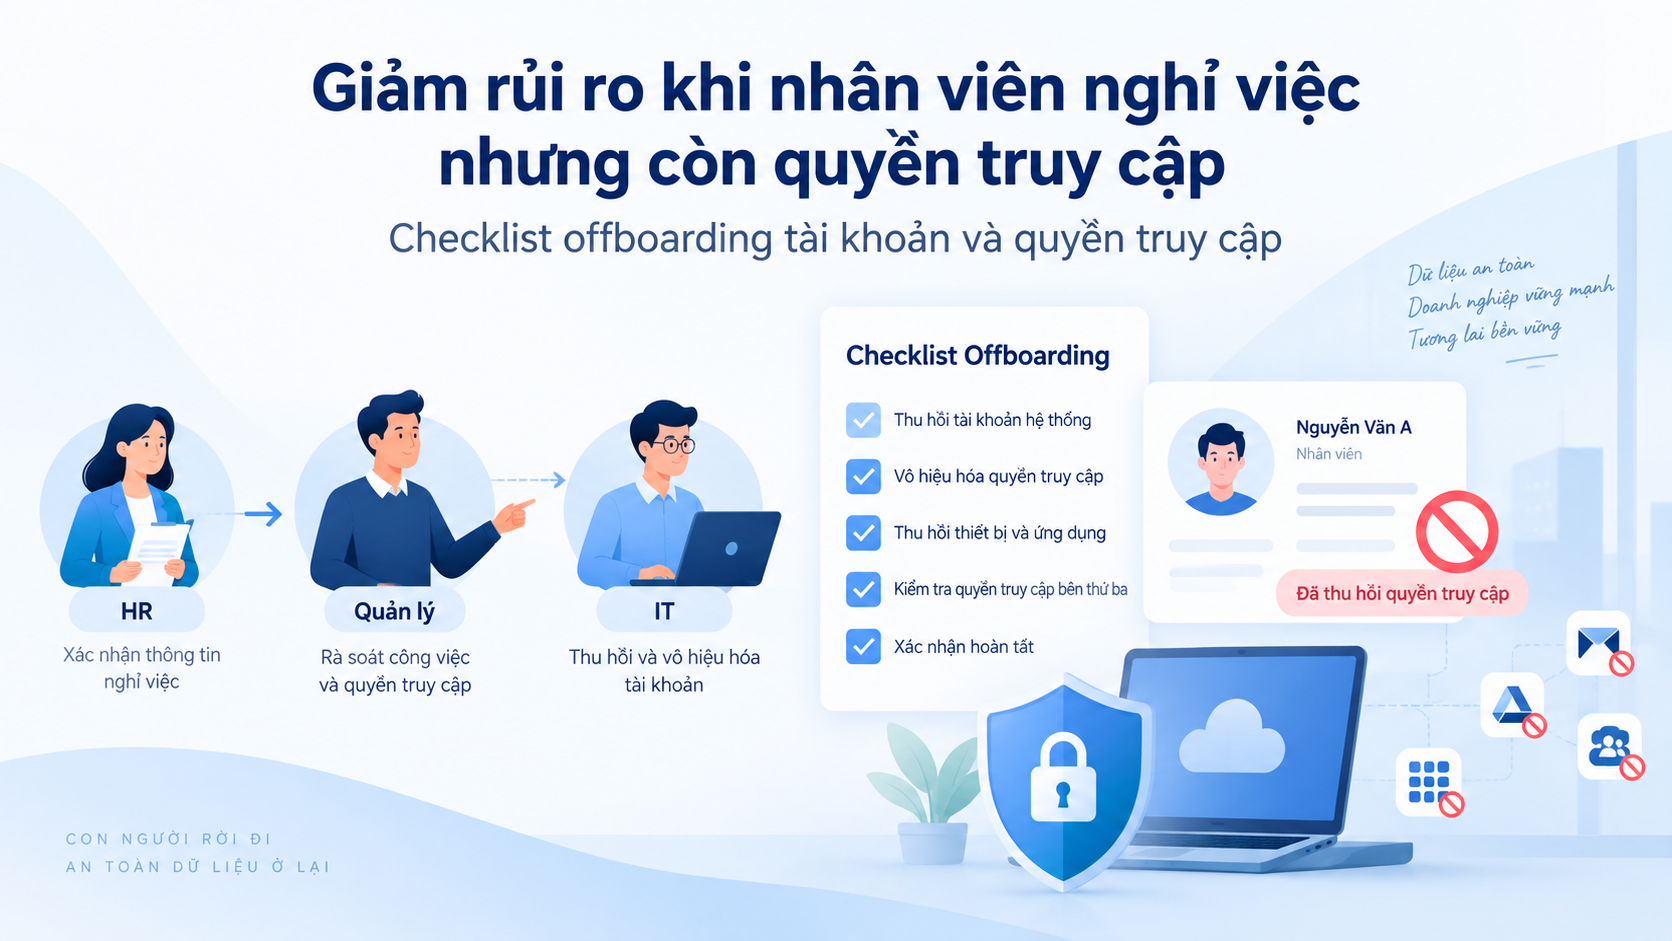
HR xác nhận nghỉ việc → Tạo yêu cầu offboarding → IT kiểm tra hệ thống → Xác nhận bàn giao → Khóa tài khoản → Thu hồi quyền → Thu hồi thiết bị → Kiểm tra lần cuối → Đóng yêu cầu
Điều quan trọng là mỗi bước cần có người chịu trách nhiệm.
HR chịu trách nhiệm
- Xác nhận ngày nghỉ
- Thời điểm nghỉ
- Người nhận bàn giao
- Thông báo thay đổi nếu có
Manager chịu trách nhiệm
- Xác nhận tài liệu cần bàn giao
- Xác nhận hệ thống đặc biệt
- Xác định người tiếp nhận công việc
IT chịu trách nhiệm
- Disable account
- Revoke session
- Thu hồi ứng dụng
- Xử lý thiết bị
- Chuyển dữ liệu
- Kiểm tra quyền
Sự phối hợp này giúp giảm khả năng bỏ sót.
Checklist offboarding tài khoản nhân viên
Thông tin nhân sự
- Ngày làm việc cuối cùng đã được xác nhận
- Thời điểm khóa account đã được xác định
- Manager nhận bàn giao đã được chỉ định
Tài khoản chính
- Microsoft 365 account đã được disable
- Active sessions đã được thu hồi
- MFA method đã được xử lý
- VPN access đã được thu hồi
Dữ liệu
- OneDrive đã được kiểm tra
- Email cần thiết đã được lưu giữ hoặc bàn giao
- Tài liệu dự án đã được chuyển
- Không còn dữ liệu quan trọng chỉ nằm trong account cá nhân
SharePoint và Teams
- Người dùng đã được xóa khỏi group phù hợp
- Ownership đã được chuyển nếu cần
- Direct permissions đã được rà soát
- External sharing đã được kiểm tra
Business Applications
- CRM
- ERP
- Accounting
- HR system
- Project management
- SaaS khác
Developer Access
- GitHub Organization
- Repository
- SSH key
- Access token
- Cloud console
- CI/CD
Thiết bị
- Laptop đã được thu hồi
- Điện thoại đã được xử lý
- Security key đã được thu hồi
- Thẻ ra vào đã bị khóa
Shared Credentials
- Shared password đã được đánh giá
- Credential cần thiết đã được rotate
- API key cần thiết đã được thay đổi
Automation
- Email forwarding đã được kiểm tra
- Workflow ownership đã được chuyển
- Scheduled task đã được rà soát
Những sai lầm phổ biến khi offboarding
Chỉ khóa email
Nhân viên có thể vẫn còn quyền ở GitHub, CRM hoặc Cloud.
Chỉ đổi password
Session hoặc token cũ có thể vẫn tồn tại.
Không kiểm tra direct permission
Xóa khỏi group chưa chắc đã thu hồi toàn bộ quyền.
Xóa account quá sớm
Có thể mất dữ liệu quan trọng chưa bàn giao.
Không xử lý shared credential
Người cũ vẫn có thể biết thông tin đăng nhập chung.
Không có checklist
Mỗi lần nghỉ việc lại xử lý theo trí nhớ của IT.
HR và IT không có workflow chung
Thông tin đến muộn dẫn đến tài khoản bị bỏ quên.
Làm sao để tự động hóa offboarding?
Khi số lượng nhân viên tăng, doanh nghiệp có thể cân nhắc tự động hóa một phần workflow.
Ví dụ:
- HR cập nhật trạng thái nhân viên
- Hệ thống tạo yêu cầu offboarding
- Manager xác nhận bàn giao
- IT nhận checklist
- Đúng thời điểm, account bị disable
- Quyền theo nhóm được thu hồi
- Ticket được đóng sau khi kiểm tra
Automation giúp giảm phụ thuộc vào việc từng người phải nhớ từng bước.
Tuy nhiên, các trường hợp đặc biệt vẫn cần con người kiểm tra.
Vai trò của phân quyền theo role trong offboarding
Nếu doanh nghiệp cấp quyền theo từng người, việc thu hồi rất khó.
Ví dụ, một nhân viên có thể có quyền trực tiếp trên 20 folder khác nhau.
Nếu sử dụng role hoặc group:
User → Sales Group → Sales Resources
khi nhân viên nghỉ việc, chỉ cần loại họ khỏi Sales Group.
Vì vậy, một hệ thống phân quyền tốt từ đầu sẽ làm cho offboarding nhanh và an toàn hơn.
Offboarding và Data Governance
Offboarding không chỉ là IT security.
Đây còn là một phần của Data Governance.
Doanh nghiệp cần biết:
- Dữ liệu thuộc về ai?
- Ai là owner mới?
- Dữ liệu cần giữ trong bao lâu?
- Ai được phép truy cập sau khi nhân viên nghỉ?
- Khi nào dữ liệu được xóa?
Nếu không có ownership rõ ràng, quá trình bàn giao rất dễ bị thiếu.
Offboarding và Security by Design
Một quy trình tốt không nên chờ đến ngày nhân viên nghỉ mới bắt đầu suy nghĩ.
Ngay từ khi onboarding, doanh nghiệp nên biết:
- User thuộc role nào?
- Được cấp hệ thống nào?
- Device nào?
- Group nào?
- Quyền đặc biệt nào?
Khi đó, offboarding chỉ cần đảo ngược những quyền đã được cấp.
Đây là tư duy Security by Design trong quản lý vòng đời tài khoản.
Khi nào doanh nghiệp nên rà soát lại quy trình offboarding?
Doanh nghiệp nên đánh giá lại nếu gặp các tình huống như:
- Có tài khoản nhân viên cũ vẫn hoạt động
- Không biết ai chịu trách nhiệm khóa account
- Mỗi lần nghỉ việc lại xử lý khác nhau
- Có nhiều SaaS ngoài kiểm soát của IT
- Nhân viên dùng shared account
- Không có danh sách tài khoản và thiết bị
- Đang triển khai Microsoft 365 hoặc Cloud
- Bắt đầu mở rộng quy mô nhân sự
Đây là dấu hiệu doanh nghiệp cần chuẩn hóa quy trình Joiner – Mover – Leaver.
Kết luận
Nhân viên nghỉ việc nhưng quyền truy cập vẫn còn là một rủi ro có thể phòng ngừa nếu doanh nghiệp có quy trình rõ ràng.
Offboarding hiệu quả không chỉ là xóa một tài khoản.
Doanh nghiệp cần phối hợp giữa HR, manager và IT để xử lý toàn bộ vòng đời truy cập:
Thông báo đúng thời điểm → Bàn giao dữ liệu → Disable account → Thu hồi session → Thu hồi quyền → Xử lý thiết bị → Kiểm tra lần cuối.
Đồng thời, việc sử dụng role-based access, hạn chế shared account và duy trì danh sách hệ thống rõ ràng sẽ giúp quá trình offboarding đơn giản hơn rất nhiều.
Một quy trình tốt không chỉ giúp giảm nguy cơ truy cập trái phép sau khi nhân viên nghỉ việc, mà còn bảo đảm dữ liệu quan trọng được bàn giao đầy đủ và hoạt động kinh doanh không bị gián đoạn.
F-Tech hỗ trợ doanh nghiệp đánh giá tài khoản, Microsoft 365, Cloud và quyền truy cập để xây dựng quy trình quản lý người dùng an toàn hơn trong toàn bộ vòng đời nhân sự.