

Hiểu tenant Microsoft 365 qua cấu trúc quản trị và ownership
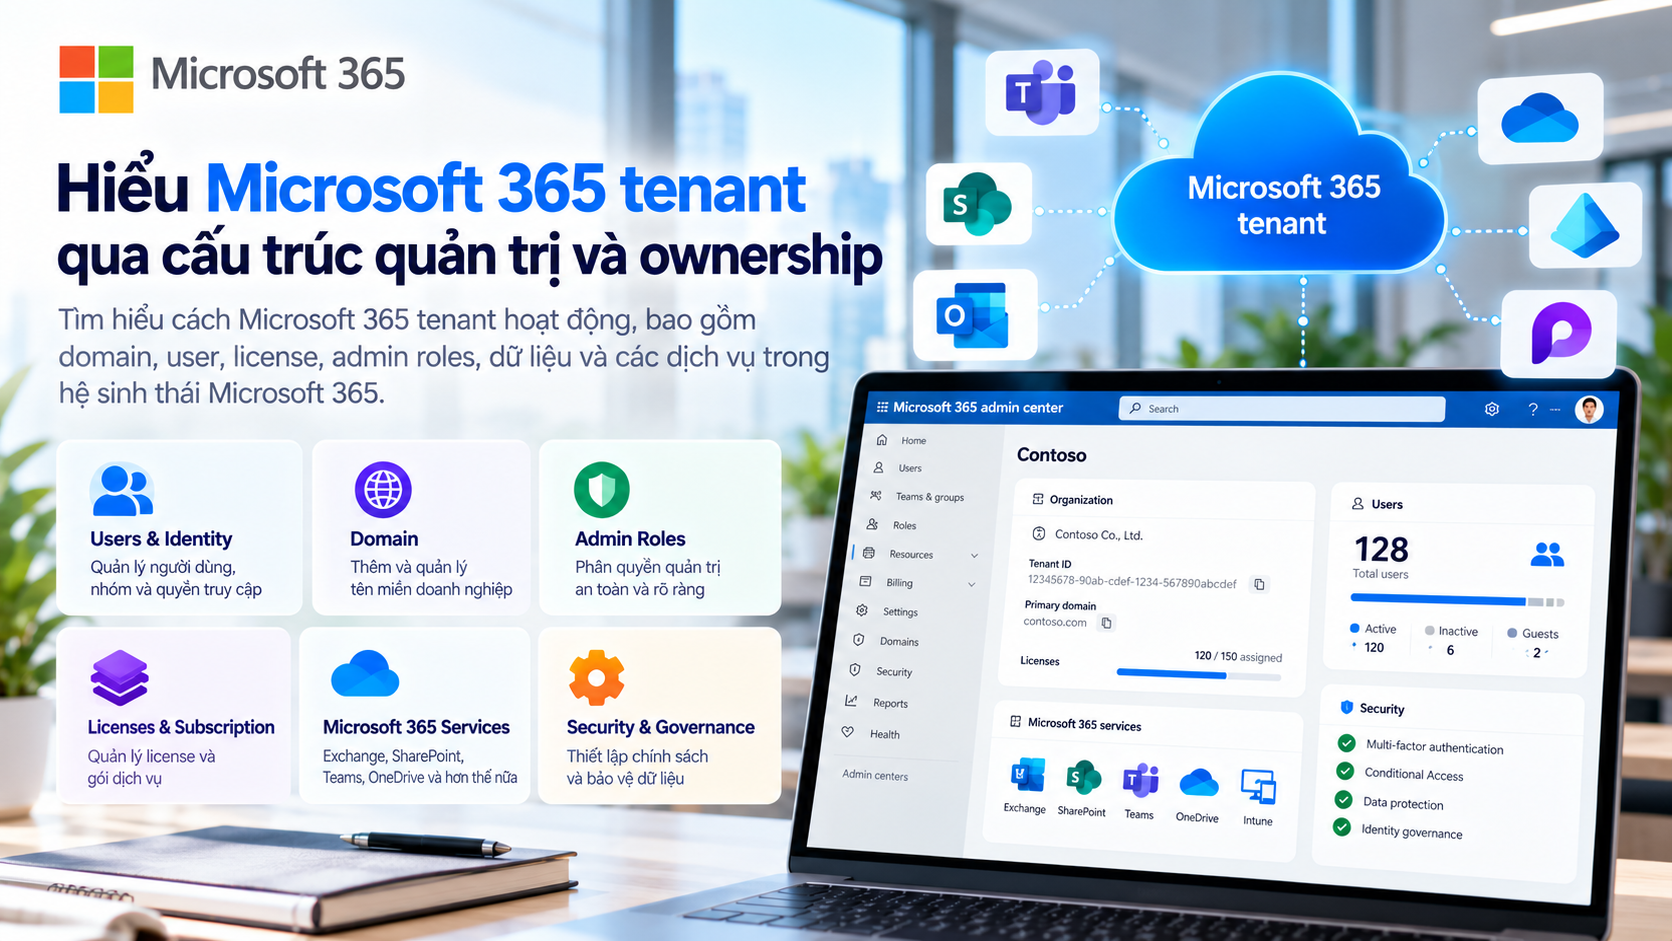
Khi doanh nghiệp bắt đầu sử dụng Microsoft 365, một trong những khái niệm quan trọng nhất nhưng cũng dễ bị hiểu đơn giản quá mức là tenant.
Nhiều người cho rằng tenant chỉ là “tài khoản Microsoft 365 của công ty”. Cách hiểu này chưa đầy đủ.Microsoft định nghĩa Microsoft 365 tenant là một môi trường riêng biệt dành cho tổ chức, bao gồm các dịch vụ Microsoft 365, subscription, license và dữ liệu liên quan. Mỗi tenant là một môi trường độc lập với tenant khác và đi kèm một Microsoft Entra tenant để quản lý user, group, identity và các đối tượng khác.
Có thể hiểu đơn giản:
Tenant là ranh giới quản trị chính của Microsoft 365 trong doanh nghiệp.
Bên trong tenant có thể có:
User.
Domain.
License.
Exchange Online.
SharePoint.
OneDrive.
Teams.
Microsoft Entra ID.
Admin roles.
Security policies.
Apps.
Guest users.
Dữ liệu và cấu hình của tổ chức.
Vì vậy, tenant không chỉ là nơi “đăng ký Microsoft 365”. Nó là nền tảng mà toàn bộ hệ thống Microsoft 365 của doanh nghiệp được xây dựng bên trên.
Tenant Microsoft 365 thuộc về ai?
Đây là câu hỏi doanh nghiệp nên trả lời ngay từ đầu. Tenant nên thuộc quyền kiểm soát của chính doanh nghiệp.
Dù doanh nghiệp mua license trực tiếp từ Microsoft hay thông qua partner, quyền sở hữu và quản trị tenant không nên phụ thuộc hoàn toàn vào một cá nhân bên ngoài. Microsoft cho biết người tạo Microsoft Entra tenant ban đầu sẽ được cấp Global Administrator theo mặc định. Điều này có nghĩa tài khoản đầu tiên có mức quyền rất cao và cần được quản trị cẩn thận.
Doanh nghiệp nên luôn biết:
Ai là Global Administrator?
Ai có quyền billing?
Ai quản lý domain?
Partner đang có quyền gì?
Ai có quyền tạo hoặc xóa user?
Ai có thể thay đổi security policy?
Nếu những câu hỏi này không có câu trả lời rõ, ownership của tenant đang chưa đủ chặt.
Partner có thể quản trị tenant không?
Trong nhiều dự án, partner cần được cấp quyền để hỗ trợ triển khai, troubleshooting hoặc migration. Tuy nhiên, việc partner có quyền hỗ trợ không đồng nghĩa partner nên trở thành chủ sở hữu duy nhất của tenant.
Một nguyên tắc phù hợp là:
Doanh nghiệp giữ quyền kiểm soát chính.
Partner được cấp đúng role cần thiết để thực hiện scope hỗ trợ.
Không nên cấp Global Administrator chỉ vì “dễ làm”.
Microsoft khuyến nghị áp dụng nguyên tắc least privilege cho administrator role, nghĩa là chỉ cấp quyền tối thiểu cần thiết để hoàn thành nhiệm vụ.
Ví dụ, một người chỉ quản lý user không nhất thiết phải có Global Administrator.
Một người chỉ quản lý Exchange có thể sử dụng role phù hợp với Exchange.
Cách này giảm mức độ rủi ro nếu một account quản trị bị compromise.
Global Administrator mạnh đến mức nào?
Global Administrator gần như có quyền truy cập vào toàn bộ cấu hình quản trị của Microsoft Entra và Microsoft 365. Microsoft hiện khuyến nghị giữ số lượng Global Administrator dưới 5 người để giảm attack surface. Những account này cũng cần được bảo vệ bằng MFA và các biện pháp bảo mật phù hợp.
Điều này đặc biệt quan trọng vì nhiều doanh nghiệp nhỏ có thói quen:
IT Admin = Global Admin.
Partner = Global Admin.
Manager = Global Admin.
User kỹ thuật = Global Admin.
Sau một thời gian, có quá nhiều account có quyền cao mà không ai review.
Một mô hình tốt hơn là chỉ giữ một số lượng rất nhỏ Global Administrator và cấp các role chuyên biệt cho các nhiệm vụ hằng ngày.
Break-glass account là gì?
Một tenant tốt nên có account dùng cho tình huống khẩn cấp. Microsoft khuyến nghị tổ chức có hai cloud-only emergency access accounts, được gán Global Administrator và chỉ sử dụng cho tình huống break-glass khi các administrator thông thường không thể đăng nhập hoặc vô tình bị khóa.
For example:
Conditional Access bị cấu hình sai.
MFA provider gặp sự cố.
Toàn bộ admin account bị block.
Admin chính nghỉ việc đột ngột.
Trong những tình huống này, emergency account giúp doanh nghiệp lấy lại quyền quản trị.
Các account này không nên được sử dụng cho công việc hằng ngày.
Domain có phải là tenant không?
Domain và tenant có liên quan nhưng không giống nhau.
Tenant là môi trường Microsoft 365.
Domain là tên miền doanh nghiệp được thêm và xác minh trong tenant.
For example:
Tenant có thể được tạo với domain mặc định:
company.onmicrosoft.com
Sau đó doanh nghiệp thêm custom domain:
company.com
Microsoft 365 admin center cho phép tổ chức quản lý custom domain và DNS records trong tenant.
Một tenant có thể có nhiều domain.
For example:
company.com
company.vn
brandA.com
brandB.com
Nhưng tất cả vẫn có thể nằm trong cùng một Microsoft 365 tenant.
Domain ownership cần được kiểm soát như thế nào?
Doanh nghiệp nên giữ quyền truy cập vào registrar và DNS của domain. Không nên để partner hoặc một cá nhân duy nhất nắm toàn bộ:
Domain registrar account.
DNS access.
Microsoft 365 Global Admin.
Billing.
Nếu tất cả những quyền này nằm ở một người hoặc một vendor, rủi ro operational dependency sẽ rất cao.
Một mô hình tốt là có phân tách:
Business giữ ownership domain.
IT giữ technical access.
Partner được cấp quyền theo scope.
User account nằm ở đâu?
User account trong Microsoft 365 được quản lý trong Microsoft Entra tenant. Microsoft Entra tenant là nơi lưu user, group, device, application registration và access policy của tổ chức.
Ví dụ một user:
anh.truong@company.com
có thể được sử dụng để truy cập:
Outlook.
Teams.
OneDrive.
SharePoint.
Microsoft 365 Apps.
Power BI.
Các ứng dụng bên thứ ba đã tích hợp.
Vì vậy, identity trong tenant trở thành nền tảng cho gần như toàn bộ hệ sinh thái.
Tenant cũng là boundary của collaboration
Từ góc nhìn Microsoft 365, tenant tạo ra một ranh giới cộng tác mặc định.
Người dùng trong cùng tenant có thể tìm thấy nhau và cộng tác dễ dàng hơn trong Teams, Outlook, SharePoint và các dịch vụ Microsoft 365. Người dùng thuộc tenant khác thường cần external collaboration hoặc guest access phù hợp.
Điều này giải thích tại sao việc tạo nhiều tenant không nên được thực hiện tùy tiện.
Mỗi tenant bổ sung thêm một boundary quản trị mới.
User.
Policy.
Role.
License.
Guest.
Security.
đều có thể phải được quản lý riêng.
Một doanh nghiệp nên có bao nhiêu tenant?
Với phần lớn doanh nghiệp, một tenant production là mô hình đơn giản nhất.
Microsoft hiện cũng xem single production tenant là lựa chọn lý tưởng về mặt simplicity và user experience trong nhiều trường hợp. Multiple tenant chỉ nên được sử dụng khi có yêu cầu kỹ thuật, pháp lý, bảo mật hoặc cấu trúc tổ chức thực sự cần thiết.
Ví dụ có thể cần nhiều tenant khi:
Có M&A.
Có entity hoàn toàn độc lập.
Có yêu cầu isolation đặc biệt.
Có môi trường test riêng.
Có compliance boundary riêng.
Nhưng với SME, tạo tenant riêng cho từng department thường không phải lựa chọn tốt.
Vì sao quá nhiều tenant gây khó quản trị?
Mỗi tenant có thể có:
Admin roles riêng.
MFA policy riêng.
Conditional Access riêng.
License riêng.
Guest riêng.
Group riêng.
Security configuration riêng.
Microsoft lưu ý rằng nhiều tenant làm tăng coordination overhead và nguy cơ configuration drift giữa các môi trường.
Ví dụ HR ở Tenant A và Sales ở Tenant B.
Việc collaboration sẽ phức tạp hơn so với cùng một tenant.
IT cũng phải duy trì nhiều cấu hình.
Vì vậy, không nên dùng tenant như một cách “chia phòng ban”.
License được quản lý trong tenant như thế nào?
Subscription và license được gắn với tenant. Sau khi doanh nghiệp mua sản phẩm Microsoft 365, license có thể được gán cho user trực tiếp hoặc thông qua group, tùy cấu hình. Microsoft cũng nhấn mạnh việc quản lý số lượng license phù hợp với nhu cầu hiện tại và kế hoạch staffing là một phần của tenant management.
Ví dụ tenant có:
20 Business Basic.
30 Business Standard.
10 Business Premium.
IT Admin có thể phân bổ license cho từng nhóm người dùng.
Tenant vì vậy cũng là boundary quản lý subscription và entitlement.
Tenant ownership không chỉ là admin account
Ownership thực tế gồm nhiều lớp. Một tenant được quản trị tốt nên xác định rõ ownership của:
Domain.
Billing.
Global Administrator.
Security.
Exchange.
SharePoint.
Teams.
License.
Device management.
Backup/retention strategy.
Support relationship.
Nếu chỉ có một account “admin@company.com” mà không có governance rõ, tenant vẫn chưa thực sự được quản lý tốt.
Admin role nên được phân tách
Microsoft 365 có nhiều administrator role khác nhau. Thay vì mọi admin đều là Global Admin, doanh nghiệp có thể phân vai theo trách nhiệm.
For example:
User Administrator.
Exchange Administrator.
SharePoint Administrator.
Teams Administrator.
Billing Administrator.
Security Administrator.
Microsoft hiện nhấn mạnh delegated administration và least-privilege role assignment như một phần của tenant foundation.
Điều này giúp giảm phạm vi ảnh hưởng nếu một account xảy ra sự cố.
Admin account và user account nên tách không?
Với người có quyền cao, nên cân nhắc tách account quản trị khỏi account dùng hằng ngày.
For example:
anh.truong@company.com
dùng cho Outlook, Teams và công việc thông thường.
adm-anh.truong@company.com
dùng cho admin task.
Cách này giúp giảm khả năng một phishing email hoặc session thông thường dẫn trực tiếp đến privileged access.
Đây là nguyên tắc phổ biến trong privileged access management.
Tenant cần có quy trình Joiner – Mover – Leaver
Tenant governance không thể tách rời user lifecycle.
Một quy trình tốt cần xác định:
Khi nhân viên vào công ty → ai tạo account?
Khi đổi phòng ban → ai cập nhật group và permission?
Khi nghỉ việc → ai block sign-in?
License xử lý thế nào?
Mailbox xử lý thế nào?
OneDrive xử lý thế nào?
Group membership có được thu hồi không?
Microsoft xem account lifecycle là một trong các lĩnh vực quan trọng khi thiết kế tenant architecture.
Nếu offboarding không rõ, doanh nghiệp có thể để lại orphaned access sau khi nhân viên nghỉ việc.
Một tình huống thực tế: Partner tạo tenant thay doanh nghiệp
Giả sử doanh nghiệp mua Microsoft 365 qua một partner.
Partner tạo tenant.
Partner giữ Global Admin.
Doanh nghiệp chỉ được cấp user account.
Mô hình này có thể hoạt động ban đầu, nhưng có rủi ro.
Nếu sau này doanh nghiệp đổi partner, họ có thể gặp khó khăn trong việc xác định quyền quản trị, domain, billing và ownership.
Cách tốt hơn là ngay từ đầu xác định:
Tenant thuộc doanh nghiệp.
Business có ít nhất các admin account cần thiết.
Partner được cấp quyền hỗ trợ phù hợp.
Mọi quyền phải có thể thu hồi khi hợp đồng kết thúc.
Một tình huống khác: Admin nghỉ việc
Một công ty có duy nhất một Global Administrator.
Người đó nghỉ việc và không bàn giao.
Nếu không có secondary admin hoặc break-glass account, doanh nghiệp có thể gặp khó khăn trong việc tiếp quản tenant.
Đây là lý do ownership không nên phụ thuộc vào một cá nhân.
Tenant phải được quản lý như một tài sản doanh nghiệp.
Tenant cũng cần inventory
IT Manager nên có một hồ sơ cơ bản về tenant.
For example:
Tenant name.
Tenant ID.
Primary domain.
Admin accounts.
Emergency accounts.
Subscriptions.
License count.
Partner relationship.
Billing owner.
Security contact.
Support contact.
Microsoft hiện cũng xem organizational profile, subscription, user, license, group và custom domain là các thành phần nền tảng trong cấu hình tenant.
Một inventory như vậy rất hữu ích khi audit hoặc bàn giao.
Lỗi thường gặp: quá nhiều Global Administrator
Đây là lỗi khá phổ biến. Mỗi khi ai đó cần hỗ trợ một việc nhỏ, IT cấp Global Admin.
Sau vài năm, nhiều người vẫn giữ quyền. Microsoft khuyến nghị Global Administrator nên được giới hạn dưới 5 và áp dụng least privilege. Doanh nghiệp nên review privileged roles định kỳ.
Lỗi thường gặp: partner giữ quyền nhưng không có review
Partner có thể cần quyền.
Nhưng quyền này nên được review.
Khi project kết thúc hoặc scope thay đổi, quyền cũng cần điều chỉnh.
Không nên có partner cũ vẫn giữ administrator access nhiều tháng sau khi hợp đồng kết thúc.
Lỗi thường gặp: không có emergency account
Nếu Conditional Access bị cấu hình sai, admin có thể tự khóa chính mình.
Hai emergency access account giúp giảm rủi ro này.
Microsoft khuyến nghị các account này là cloud-only, không gắn với một người cụ thể và chỉ dùng trong tình huống khẩn cấp.
Lỗi thường gặp: tenant được tạo bằng thông tin cá nhân
Ví dụ tenant được đăng ký bằng:
Email cá nhân.
Số điện thoại cá nhân.
Thẻ thanh toán cá nhân.
Technical contact của nhân viên cũ.
Những thông tin này nên được thay bằng thông tin thuộc doanh nghiệp.
Microsoft cho phép thay đổi technical contact và organizational information trong tenant.
Checklist quản trị Microsoft 365 tenant
Trước khi xem tenant là “đã ổn”, IT Manager nên kiểm tra:
Tenant thuộc quyền kiểm soát của doanh nghiệp
Primary domain và DNS ownership rõ ràng
Global Administrator được giới hạn
Admin role áp dụng least privilege
Có hai emergency access accounts
Admin account được bảo vệ bằng MFA
Partner access được ghi nhận và review
Billing owner rõ ràng
Subscription và license được kiểm soát
Tenant ID được lưu trong tài liệu quản trị
Có inventory admin account
Joiner – Mover – Leaver process được định nghĩa
Offboarding admin có quy trình riêng
Custom domain được quản lý tập trung
Guest access được review định kỳ
Security contact và technical contact còn chính xác
Có quy trình bàn giao tenant khi thay IT hoặc partner
Privileged roles được review định kỳ
Tenant architecture được đánh giá trước khi tạo thêm tenant mới
Conclude
Microsoft 365 tenant không chỉ là nơi chứa license.
Đó là ranh giới quản trị, identity, collaboration và security của doanh nghiệp.
Microsoft mô tả tenant như một môi trường Microsoft 365 riêng biệt, kết hợp các dịch vụ Microsoft 365 với Microsoft Entra tenant để quản lý user, group, access và các đối tượng của tổ chức.
Một tenant được quản trị tốt cần làm rõ:
Ai sở hữu tenant.
Ai giữ quyền admin.
Domain thuộc về ai.
License được quản lý thế nào.
Partner có quyền gì.
User lifecycle được xử lý ra sao.
Ai có thể tiếp quản nếu admin chính không còn làm việc.
Nguyên tắc quan trọng nhất là:
Tenant là tài sản của doanh nghiệp, không phải của một cá nhân hay một nhà cung cấp.
Doanh nghiệp nên giữ quyền kiểm soát cốt lõi, áp dụng least privilege, duy trì emergency access account và review administrator access định kỳ.
Khi nền tảng tenant được thiết kế rõ ràng từ đầu, các dịch vụ phía trên như Exchange Online, Teams, SharePoint, OneDrive, Intune và Copilot cũng sẽ dễ quản trị và an toàn hơn.
Liên hệ F-Tech để được tư vấn cấu trúc Microsoft 365 tenant phù hợp với doanh nghiệp của bạn.