

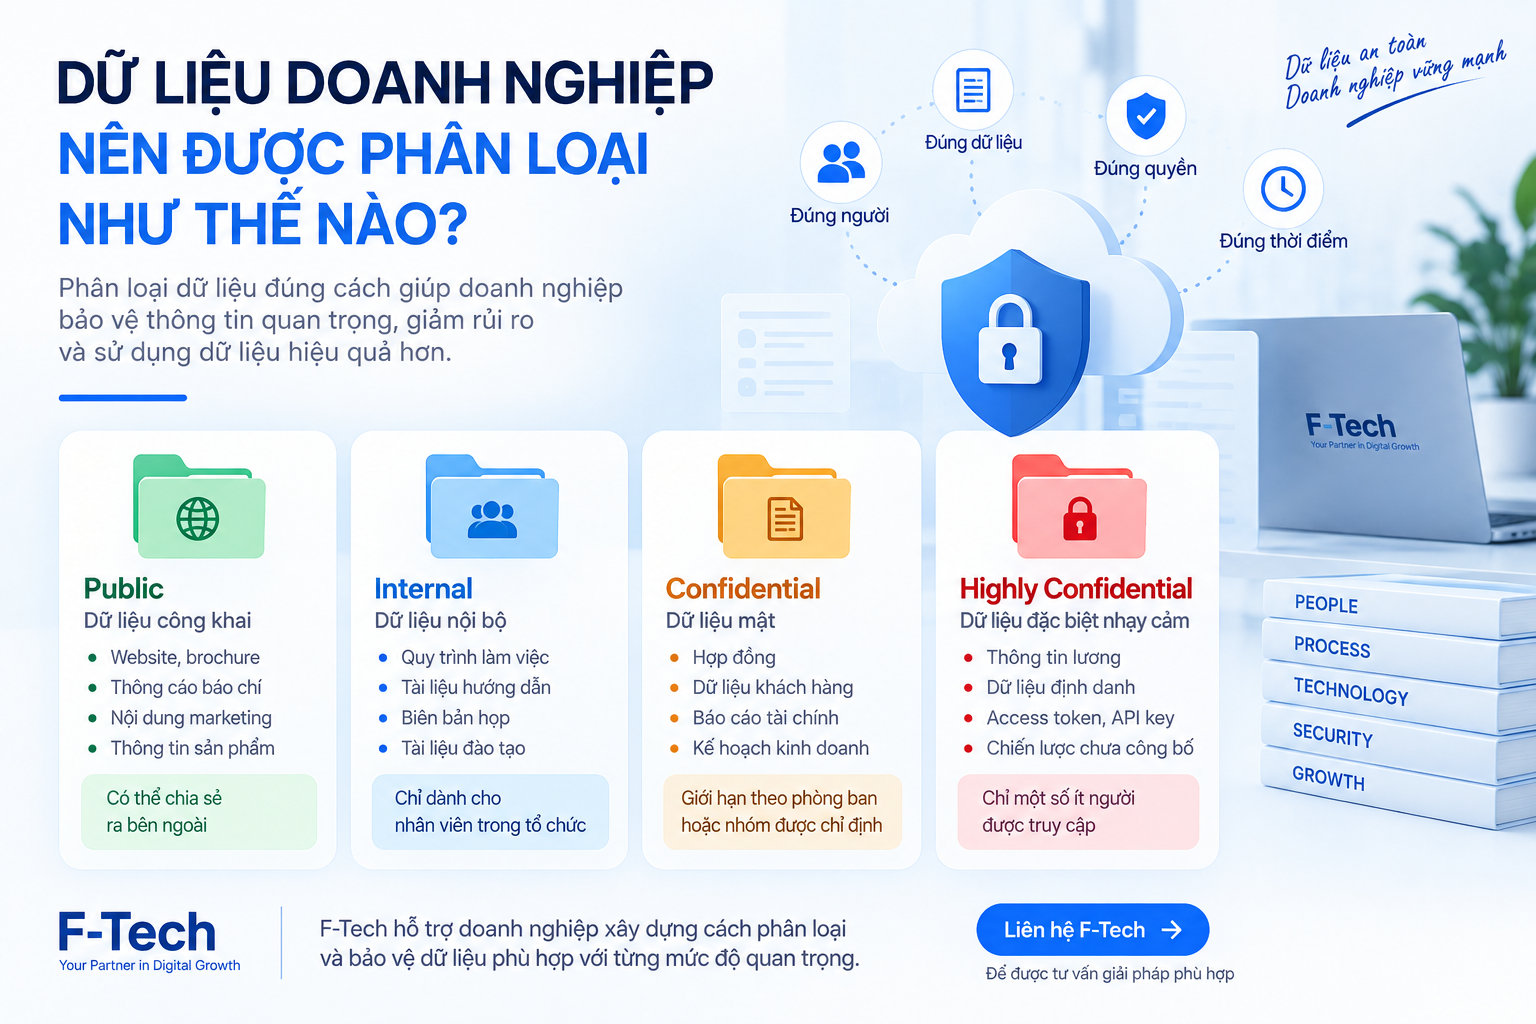
Dữ liệu doanh nghiệp nên được phân loại như thế nào?
Khi doanh nghiệp ngày càng sử dụng nhiều hệ thống như Microsoft 365, SharePoint, Cloud, CRM, ERP, Power BI và AI, lượng dữ liệu được tạo ra cũng tăng nhanh.
Vấn đề không chỉ nằm ở việc dữ liệu được lưu ở đâu, mà còn ở chỗ không phải mọi dữ liệu đều có mức độ quan trọng và nhạy cảm giống nhau.
Một brochure sản phẩm có thể được chia sẻ công khai. Một báo cáo nội bộ chỉ dành cho nhân viên. Trong khi đó, hợp đồng, dữ liệu khách hàng, hồ sơ nhân sự hoặc thông tin tài chính cần được bảo vệ chặt chẽ hơn.
Nếu doanh nghiệp áp dụng cùng một cách quản lý cho tất cả dữ liệu, hai vấn đề dễ xảy ra:
- Dữ liệu không quan trọng bị kiểm soát quá mức, khiến công việc trở nên phức tạp
- Dữ liệu nhạy cảm lại được chia sẻ rộng hơn mức cần thiết
Đây là lý do phân loại dữ liệu doanh nghiệp trở thành một phần quan trọng của quản trị dữ liệu và bảo mật.
Phân loại dữ liệu là gì?
Phân loại dữ liệu là quá trình chia dữ liệu thành các nhóm dựa trên mức độ nhạy cảm, giá trị kinh doanh và yêu cầu bảo vệ.
Mục tiêu là giúp doanh nghiệp trả lời những câu hỏi như:
- Dữ liệu này có thể công khai không?
- Chỉ nhân viên nội bộ được xem hay chỉ một số phòng ban?
- Có được gửi cho đối tác bên ngoài không?
- Có cần mã hóa hoặc giới hạn tải xuống không?
- Dữ liệu cần được lưu giữ trong bao lâu?
- Nếu bị lộ, mức độ ảnh hưởng đến doanh nghiệp là bao nhiêu?
Sau khi phân loại, doanh nghiệp có thể áp dụng chính sách phù hợp cho từng nhóm dữ liệu thay vì quản lý tất cả theo một cách giống nhau.
Vì sao doanh nghiệp nên phân loại dữ liệu?
1. Không phải mọi dữ liệu đều cần cùng một mức bảo vệ
Một thông báo tuyển dụng và bảng lương nhân viên rõ ràng không nên được quản lý giống nhau.
Nếu doanh nghiệp không phân loại, người dùng có thể không biết tài liệu nào được phép chia sẻ và tài liệu nào cần hạn chế.
Phân loại tạo ra một ngôn ngữ chung giúp nhân viên hiểu mức độ nhạy cảm của thông tin.
2. Giúp phân quyền chính xác hơn
Khi biết dữ liệu thuộc nhóm nào, doanh nghiệp dễ xác định ai cần truy cập.
Ví dụ:
Public → có thể chia sẻ rộng rãi
Internal → chỉ nhân viên
Confidential → chỉ bộ phận hoặc nhóm được chỉ định
Highly Confidential → giới hạn cho một số ít người dùng
Nhờ đó, quyền truy cập được thiết kế dựa trên giá trị của dữ liệu thay vì cấp theo cảm tính.
3. Hỗ trợ bảo mật dữ liệu hiệu quả hơn
Không phải dữ liệu nào cũng cần những biện pháp như:
- Mã hóa nâng cao
- Hạn chế tải xuống
- Theo dõi truy cập
- Approval trước khi chia sẻ
- Giới hạn người dùng bên ngoài
Phân loại giúp doanh nghiệp tập trung nguồn lực bảo mật vào những dữ liệu có rủi ro cao hơn.
4. Hỗ trợ Data Governance
Data classification là một phần quan trọng của Data Governance.
Doanh nghiệp cần biết:
- Dữ liệu nào quan trọng?
- Ai là owner?
- Ai được phép sử dụng?
- Được chia sẻ đến đâu?
- Phải được lưu giữ trong bao lâu?
Nếu chưa phân loại dữ liệu, các chính sách governance thường khó áp dụng nhất quán.
5. Chuẩn bị tốt hơn cho AI
Khi triển khai AI, Copilot hoặc các công cụ tìm kiếm thông minh, người dùng có thể tìm dữ liệu nhanh hơn.
Điều này làm cho việc phân loại càng quan trọng.
Doanh nghiệp cần xác định rõ:
- Dữ liệu nào AI được phép sử dụng?
- Dữ liệu nào nhạy cảm?
- Tài liệu nào chỉ dành cho một nhóm?
- Nội dung nào không nên được đưa vào AI bên ngoài?
AI không làm dữ liệu trở nên nhạy cảm hơn, nhưng có thể làm khả năng tìm kiếm và sử dụng dữ liệu nhanh hơn.
Vì vậy, dữ liệu cần được quản trị rõ ràng trước khi AI được triển khai rộng.
Mô hình phân loại dữ liệu đơn giản cho doanh nghiệp
Doanh nghiệp không nhất thiết phải xây dựng hệ thống quá phức tạp ngay từ đầu.
Một mô hình bốn cấp thường đủ dễ hiểu để bắt đầu.
1. Public – Dữ liệu công khai
Đây là dữ liệu có thể được chia sẻ ra bên ngoài mà không gây ảnh hưởng đáng kể đến doanh nghiệp.
Ví dụ:
- Nội dung website
- Brochure
- Thông cáo báo chí
- Bài đăng mạng xã hội
- Tài liệu tuyển dụng đã công bố
- Thông tin sản phẩm công khai
Chính sách phù hợp
- Có thể chia sẻ bên ngoài
- Không cần giới hạn người nhận trong hầu hết trường hợp
- Vẫn cần đảm bảo nội dung đã được phê duyệt trước khi công bố
2. Internal – Dữ liệu nội bộ
Đây là dữ liệu dành cho nhân viên nhưng không nên công khai ra bên ngoài.
Ví dụ:
- Quy trình làm việc
- Tài liệu hướng dẫn nội bộ
- Lịch hoạt động
- Biên bản họp thông thường
- Tài liệu đào tạo
- Chính sách nội bộ không nhạy cảm
Chính sách phù hợp
- Chỉ người dùng trong tổ chức được truy cập
- Hạn chế chia sẻ bằng link công khai
- Có thể chia sẻ rộng trong nội bộ nếu phù hợp
3. Confidential – Dữ liệu mật
Đây là dữ liệu nếu bị lộ có thể ảnh hưởng đến khách hàng, nhân viên hoặc hoạt động kinh doanh.
Ví dụ:
- Hợp đồng
- Báo giá chưa công bố
- Dữ liệu khách hàng
- Báo cáo tài chính
- Hồ sơ nhân viên
- Dữ liệu bán hàng
- Kế hoạch kinh doanh
- Tài liệu dự án khách hàng
Chính sách phù hợp
- Giới hạn theo phòng ban hoặc nhóm
- Chia sẻ bên ngoài phải có lý do rõ ràng
- Có thể cần MFA hoặc các điều kiện truy cập bổ sung
- Không nên tải về thiết bị cá nhân không được quản lý
4. Highly Confidential – Dữ liệu đặc biệt nhạy cảm
Đây là dữ liệu có mức rủi ro cao nếu bị truy cập trái phép.
Ví dụ:
- Password
- API key
- Access token
- Private key
- Thông tin lương
- Dữ liệu định danh nhạy cảm
- Tài liệu pháp lý quan trọng
- Chiến lược chưa công bố
- Source code đặc biệt nhạy cảm
Chính sách phù hợp
- Chỉ người thực sự cần mới được truy cập
- Áp dụng least privilege
- Mã hóa khi phù hợp
- Hạn chế download và external sharing
- Theo dõi hoạt động truy cập
- Rà soát quyền định kỳ
Làm sao xác định dữ liệu thuộc nhóm nào?
Doanh nghiệp có thể sử dụng một số câu hỏi đơn giản.
Nếu dữ liệu bị công khai, điều gì sẽ xảy ra?
Nếu gần như không có ảnh hưởng, dữ liệu có thể thuộc nhóm Public.
Nếu có thể ảnh hưởng đến khách hàng, nhân viên hoặc hoạt động kinh doanh, dữ liệu nên được xếp mức cao hơn.
Dữ liệu có chứa thông tin cá nhân không?
Ví dụ:
- Họ tên
- Số điện thoại
- Thông tin nhân viên
- Hồ sơ khách hàng
Những dữ liệu này cần được xem xét kỹ hơn.
Dữ liệu có liên quan đến tài chính hoặc hợp đồng không?
Thông tin tài chính, pricing, hợp đồng và kế hoạch kinh doanh thường cần quyền hạn chế.
Dữ liệu có thể được chia sẻ với toàn bộ nhân viên không?
Nếu không, dữ liệu có thể thuộc nhóm Confidential hoặc Highly Confidential.
Nếu bị chỉnh sửa trái phép, doanh nghiệp có bị ảnh hưởng không?
Dữ liệu không chỉ cần được bảo vệ khỏi việc xem trái phép mà còn cả chỉnh sửa hoặc xóa.
Phân loại dữ liệu theo phòng ban
Sales
Có thể bao gồm:
Public
- Brochure
- Tài liệu marketing đã công bố
Internal
- Sales guideline
- Template nội bộ
Confidential
- Danh sách khách hàng
- Pipeline
- Báo giá
- Hợp đồng
Human Resources
Internal
- Chính sách chung
- Tài liệu onboarding
Confidential
- Hồ sơ nhân viên
- Đánh giá hiệu suất
Highly Confidential
- Dữ liệu lương
- Thông tin định danh nhạy cảm
Finance
Internal
- Quy trình thanh toán
Confidential
- Báo cáo tài chính
- Ngân sách
- Hóa đơn
Highly Confidential
- Thông tin tài khoản
- Credential hệ thống tài chính
IT
Internal
- Technical documentation
Confidential
- System architecture
- Internal source code
Highly Confidential
- Admin credentials
- Access token
- Private key
Phân loại dữ liệu trong SharePoint và Microsoft 365
Nếu doanh nghiệp đang sử dụng Microsoft 365, việc phân loại có thể được kết hợp với cách tổ chức dữ liệu trên SharePoint, OneDrive và Teams.
Ví dụ:
Public
Có thể đặt trong khu vực dành cho tài liệu truyền thông hoặc nội dung đã được phê duyệt công khai.
Internal
Lưu trên SharePoint site dành cho toàn bộ nhân viên.
Confidential
Lưu trong site hoặc thư viện có quyền giới hạn theo phòng ban.
Highly Confidential
Đặt trong khu vực riêng với số lượng người truy cập hạn chế và chính sách bảo vệ bổ sung.
Doanh nghiệp có thể sử dụng các khả năng quản trị và bảo vệ thông tin trong hệ sinh thái Microsoft để hỗ trợ việc phân loại và áp dụng chính sách.
Điều quan trọng là công nghệ phải phản ánh đúng mô hình dữ liệu mà doanh nghiệp đã xác định.
Sensitivity label là gì?
Trong môi trường Microsoft, sensitivity label có thể được sử dụng để gắn mức độ nhạy cảm cho nội dung và áp dụng các biện pháp bảo vệ phù hợp theo cấu hình của doanh nghiệp.
Ví dụ, tổ chức có thể thiết kế các nhãn:
- Public
- Internal
- Confidential
- Highly Confidential
Tùy cấu hình, label có thể hỗ trợ các hành động như:
- Hiển thị mức độ nhạy cảm
- Áp dụng encryption
- Hạn chế người nhận
- Kiểm soát một số hình thức chia sẻ
- Gắn nhãn trực quan vào tài liệu
Tuy nhiên, sensitivity label chỉ hiệu quả khi doanh nghiệp đã xác định rõ ý nghĩa của từng mức phân loại.
Không nên bắt đầu từ công cụ trước khi có chính sách.
Phân loại dữ liệu không nên phụ thuộc hoàn toàn vào người dùng
Nếu nhân viên phải tự quyết định mọi tài liệu thuộc nhóm nào mà không có hướng dẫn, kết quả sẽ thiếu nhất quán.
Doanh nghiệp nên kết hợp:
- Quy tắc rõ ràng
- Ví dụ cụ thể
- Label dễ hiểu
- Hướng dẫn theo từng bộ phận
- Automation khi phù hợp
Ví dụ, tài liệu chứa một số loại dữ liệu nhạy cảm có thể được hệ thống hỗ trợ nhận diện hoặc đề xuất mức phân loại.
Tuy nhiên, con người vẫn cần chịu trách nhiệm trong những tình huống cần hiểu bối cảnh kinh doanh.
Những sai lầm phổ biến khi phân loại dữ liệu
Phân loại mọi thứ là Confidential
Cách này tưởng an toàn nhưng có thể khiến nhân viên khó chia sẻ và làm việc.
Nếu mọi dữ liệu đều được gắn mức bảo mật cao, người dùng có thể dần bỏ qua ý nghĩa của label.
Có quá nhiều mức phân loại
Một mô hình 8–10 cấp có thể khó nhớ và khó áp dụng.
Đối với nhiều doanh nghiệp, 3–4 mức rõ ràng là điểm khởi đầu phù hợp hơn.
Không có ví dụ
Chỉ viết:
“Confidential = dữ liệu quan trọng”
là chưa đủ.
Doanh nghiệp nên đưa ra ví dụ:
- Contract
- Payroll
- Customer data
- Financial report
Không kết nối phân loại với chính sách
Nếu gắn label nhưng quyền truy cập và cách chia sẻ không thay đổi, giá trị của phân loại sẽ hạn chế.
Không đào tạo người dùng
Nhân viên cần hiểu không chỉ “chọn label nào”, mà còn vì sao dữ liệu cần được bảo vệ.
7 bước xây dựng mô hình phân loại dữ liệu
Bước 1: Kiểm kê dữ liệu
Xác định doanh nghiệp đang có những loại thông tin nào.
Ví dụ:
- Customer
- Employee
- Financial
- Contract
- Source code
- Marketing
- Operational data
Bước 2: Xác định mức độ ảnh hưởng
Đánh giá nếu dữ liệu:
- Bị công khai
- Bị chỉnh sửa
- Bị mất
- Bị chia sẻ sai
thì mức độ ảnh hưởng là gì.
Bước 3: Thiết kế các cấp phân loại
Có thể bắt đầu với:
Public → Internal → Confidential → Highly Confidential
Bước 4: Xây dựng ví dụ cho từng cấp
Không chỉ viết định nghĩa chung.
Hãy liệt kê loại tài liệu cụ thể.
Bước 5: Kết nối với quyền truy cập
Ví dụ:
Internal → mọi nhân viên
Confidential → department group
Highly Confidential → named users hoặc nhóm giới hạn
Bước 6: Đào tạo người dùng
Hướng dẫn:
- Cách nhận biết dữ liệu
- Cách lưu trữ
- Cách chia sẻ
- Khi nào cần hỏi quản lý
Bước 7: Rà soát và cải thiện
Sau một thời gian, doanh nghiệp nên kiểm tra:
- Mức phân loại có dễ hiểu không?
- Có quá nhiều file bị gắn sai không?
- Chính sách có gây cản trở công việc không?
- Có cần điều chỉnh loại dữ liệu?
Checklist phân loại dữ liệu doanh nghiệp
Mô hình
- Có 3–4 mức phân loại rõ ràng
- Tên gọi dễ hiểu
- Có định nghĩa cụ thể
- Có ví dụ thực tế
Ownership
- Dữ liệu quan trọng có owner
- Bộ phận nghiệp vụ tham gia xác định mức độ nhạy cảm
- IT không tự quyết định toàn bộ classification
Quyền truy cập
- Mỗi mức có nguyên tắc truy cập
- Confidential không được chia sẻ rộng mặc định
- Highly Confidential có phạm vi truy cập hạn chế
- External sharing có quy định rõ
Lưu trữ
- Có vị trí phù hợp cho từng loại dữ liệu
- Tài liệu dùng chung không phụ thuộc tài khoản cá nhân
- Dữ liệu nhạy cảm được lưu trên hệ thống doanh nghiệp quản lý
Người dùng
- Nhân viên được hướng dẫn
- Có ví dụ theo từng phòng ban
- Có kênh hỏi khi không biết cách phân loại
AI
- Có quy định dữ liệu nào được sử dụng với AI
- Người dùng hiểu dữ liệu nhạy cảm không nên tùy tiện đưa vào công cụ ngoài
- Quyền truy cập được rà soát trước khi triển khai AI rộng
Phân loại dữ liệu và Data Governance
Data classification không nên hoạt động riêng lẻ.
Nó cần kết nối với Data Governance.
Ví dụ:
Data Governance xác định:
- Ai là owner?
- Quy tắc sử dụng là gì?
- Dữ liệu lưu trong bao lâu?
Data Classification xác định:
- Dữ liệu nhạy cảm ở mức nào?
- Cần áp dụng lớp bảo vệ nào?
Hai yếu tố kết hợp giúp doanh nghiệp xây dựng nền tảng quản trị dữ liệu rõ ràng hơn.
Phân loại dữ liệu và Security by Design
Nếu doanh nghiệp chỉ phân loại dữ liệu sau khi hệ thống đã đi vào sử dụng, việc thay đổi có thể phức tạp.
Cách tốt hơn là xác định ngay khi thiết kế workflow:
- Quy trình sử dụng dữ liệu nào?
- Dữ liệu thuộc mức nào?
- Ai cần truy cập?
- Có cần chia sẻ bên ngoài không?
- Có yêu cầu bảo mật bổ sung không?
Đây là cách kết hợp Data Classification với Security by Design.
Doanh nghiệp có cần phân loại toàn bộ dữ liệu ngay lập tức không?
Không.
Doanh nghiệp có thể bắt đầu từ những dữ liệu có giá trị hoặc rủi ro cao nhất.
Ví dụ:
- Customer data
- Employee data
- Contract
- Financial information
- Source code
Sau khi mô hình ổn định, có thể tiếp tục mở rộng.
Cách tiếp cận theo từng giai đoạn thường thực tế hơn việc cố gắng gắn nhãn toàn bộ dữ liệu trong một lần.
Lợi ích của việc phân loại dữ liệu rõ ràng
Một mô hình Data Classification phù hợp giúp doanh nghiệp:
- Hiểu dữ liệu nào cần bảo vệ
- Phân quyền chính xác hơn
- Giảm chia sẻ sai
- Hỗ trợ Data Governance
- Hỗ trợ compliance
- Quản lý tài liệu dễ hơn
- Chuẩn bị tốt hơn cho Cloud và AI
- Giúp nhân viên biết cách xử lý thông tin
- Tập trung nguồn lực bảo mật đúng nơi
Quan trọng hơn, doanh nghiệp chuyển từ tư duy:
“Bảo vệ tất cả dữ liệu giống nhau”
sang:
“Bảo vệ dữ liệu dựa trên giá trị và mức độ rủi ro.”
Kết luận
Phân loại dữ liệu là một bước nền tảng nhưng thường bị bỏ qua khi doanh nghiệp xây dựng hệ thống quản trị và bảo mật.
Không phải mọi thông tin đều cần cùng mức bảo vệ. Một tài liệu công khai, tài liệu nội bộ và hồ sơ tài chính cần được xử lý khác nhau.
Một mô hình đơn giản như:
Public → Internal → Confidential → Highly Confidential
đã có thể giúp doanh nghiệp tạo ra nguyên tắc rõ ràng hơn cho việc lưu trữ, truy cập và chia sẻ dữ liệu.
Điều quan trọng là classification không chỉ tồn tại trên giấy. Nó cần được kết nối với quyền truy cập, chính sách chia sẻ, lưu trữ và cách nhân viên làm việc hằng ngày.
Đặc biệt khi doanh nghiệp đang tiến đến Cloud, Microsoft 365, Power BI và AI, việc biết dữ liệu nào quan trọng và cần được bảo vệ ở mức nào trở nên ngày càng cần thiết.
Liên hệ F-Tech để được tư vấn xây dựng mô hình phân loại và bảo vệ dữ liệu phù hợp với doanh nghiệp.