

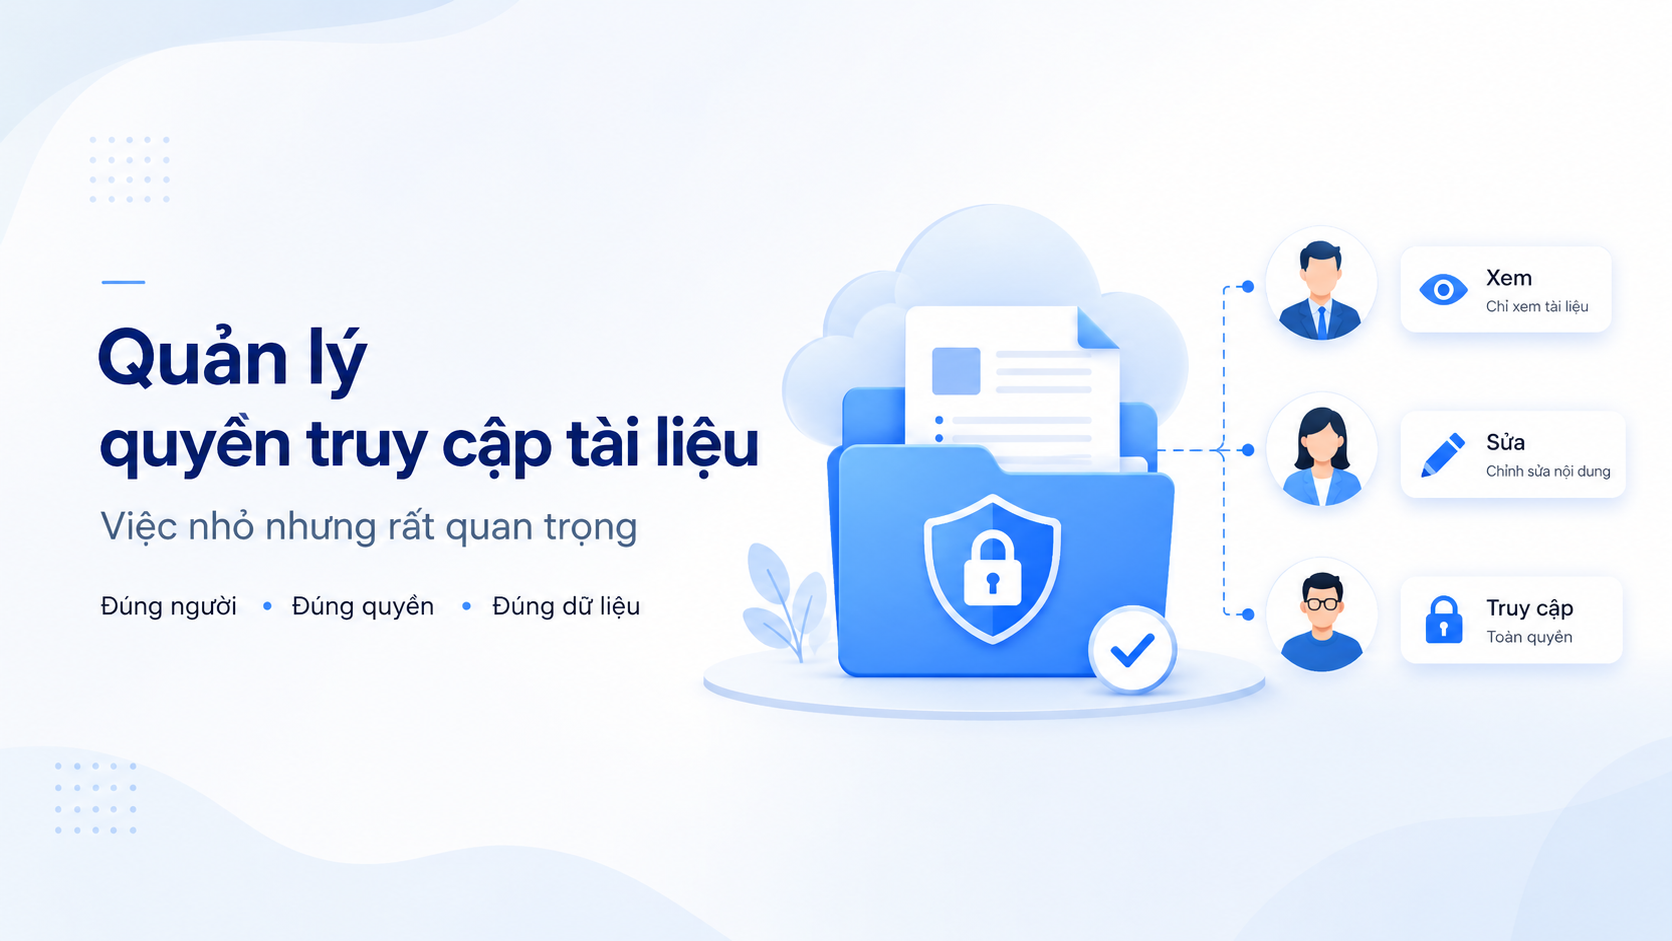
Quản lý quyền truy cập tài liệu: Việc nhỏ nhưng rất quan trọng với doanh nghiệp
Trong nhiều doanh nghiệp, tài liệu nội bộ được chia sẻ mỗi ngày qua email, thư mục dùng chung, OneDrive, SharePoint hoặc Microsoft Teams.
Ban đầu, việc cấp quyền thường khá đơn giản: ai cần thì thêm vào, ai hỏi thì chia sẻ. Nhưng theo thời gian, số lượng tài liệu, phòng ban và người dùng tăng lên, quyền truy cập có thể trở nên khó kiểm soát.
Một nhân viên có thể vẫn nhìn thấy tài liệu của dự án cũ. Một đối tác bên ngoài có thể tiếp tục truy cập file sau khi hợp tác kết thúc. Một thư mục chứa hợp đồng hoặc dữ liệu khách hàng có thể được chia sẻ rộng hơn mức cần thiết.
Những vấn đề này thường không gây chú ý ngay lập tức, nhưng lại có thể trở thành rủi ro đáng kể đối với dữ liệu doanh nghiệp.
Vì vậy, quản lý quyền truy cập tài liệu không nên được xem là một thao tác kỹ thuật nhỏ. Đây là một phần quan trọng của quản trị dữ liệu và bảo mật trong môi trường làm việc số.
Quản lý quyền truy cập là gì?
Quản lý quyền truy cập là việc xác định:
- Ai được phép truy cập tài liệu?
- Người dùng được xem hay chỉnh sửa?
- Có được tải xuống không?
- Có được chia sẻ tiếp cho người khác không?
- Quyền có hiệu lực trong bao lâu?
- Khi nào quyền cần được thu hồi?
Mục tiêu là bảo đảm đúng người được truy cập đúng dữ liệu với đúng mức quyền cần thiết.
Ví dụ, một nhân viên kinh doanh có thể cần xem bảng giá và tài liệu sản phẩm, nhưng không cần truy cập bảng lương của toàn công ty.
Tương tự, một đối tác bên ngoài có thể cần chỉnh sửa một tài liệu dự án cụ thể, nhưng không nên được xem toàn bộ thư viện tài liệu nội bộ.
Vì sao quyền truy cập tài liệu thường bị quản lý chưa tốt?
Trong thực tế, vấn đề thường không đến từ việc doanh nghiệp không có công cụ phân quyền.
Nguyên nhân phổ biến hơn là quyền được cấp theo từng tình huống mà thiếu một nguyên tắc chung.
Ví dụ:
- “Cho bạn này quyền luôn để làm cho nhanh.”
- “Share cả folder vì chưa biết file nào cần.”
- “Giữ quyền đó đi, sau này có thể còn dùng.”
- “Cho quyền Edit để khỏi phải hỏi lại.”
Mỗi quyết định riêng lẻ có vẻ hợp lý, nhưng sau nhiều tháng hoặc nhiều năm, quyền truy cập có thể tích lũy rất nhiều.
Kết quả là doanh nghiệp không còn biết rõ:
- Ai đang truy cập dữ liệu gì?
- Vì sao người đó có quyền?
- Quyền đó còn cần thiết hay không?
1. Quyền quá rộng làm tăng rủi ro dữ liệu
Một nguyên tắc quan trọng trong bảo mật là least privilege – quyền tối thiểu.
Điều này có nghĩa người dùng chỉ nên được cấp mức quyền đủ để hoàn thành công việc.
Nếu một nhân viên chỉ cần đọc tài liệu, không nhất thiết phải cấp quyền chỉnh sửa.
Nếu một đối tác chỉ cần truy cập một thư mục dự án, không nên cấp quyền trên toàn bộ site hoặc kho tài liệu.
Quyền càng rộng, phạm vi ảnh hưởng càng lớn nếu:
- Tài khoản bị xâm nhập
- Người dùng chia sẻ nhầm
- File bị xóa
- Nội dung bị chỉnh sửa ngoài ý muốn
Ví dụ
Thay vì cấp:
Full access vào thư viện Sales
có thể chỉ cần:
Read access vào thư mục Product Materials
Một thay đổi nhỏ trong cách cấp quyền có thể giảm đáng kể phạm vi rủi ro.
2. Quyền xem và quyền chỉnh sửa cần được phân biệt
Một trong những lỗi phổ biến là cấp quyền chỉnh sửa cho người chỉ cần đọc.
Trong nhiều hệ thống quản lý tài liệu, quyền có thể được phân thành các mức như:
- Xem
- Chỉnh sửa
- Quản lý
- Chia sẻ
- Quản trị
Doanh nghiệp nên xác định rõ nhu cầu thực tế trước khi cấp quyền.
Khi nào chỉ cần quyền xem?
Ví dụ:
- Chính sách nội bộ
- Tài liệu hướng dẫn
- Báo cáo đã hoàn tất
- Hợp đồng tham khảo
- Tài liệu sản phẩm
Khi nào cần chỉnh sửa?
Ví dụ:
- Tài liệu dự án đang thực hiện
- File kế hoạch
- Biên bản họp đang tổng hợp
- Dashboard dữ liệu đầu vào
- Tài liệu đang cộng tác
Không nên sử dụng quyền Edit như lựa chọn mặc định.
3. Chia sẻ bằng link cần được kiểm soát
Cloud giúp chia sẻ tài liệu rất thuận tiện.
Chỉ vài thao tác, người dùng có thể tạo một đường dẫn và gửi cho đồng nghiệp, khách hàng hoặc đối tác.
Sự thuận tiện này cũng có thể tạo ra rủi ro nếu link được thiết lập quá rộng.
Doanh nghiệp cần chú ý:
- Link dành cho ai?
- Người nhận có cần đăng nhập không?
- Có thời hạn không?
- Người nhận được xem hay sửa?
- Có thể chia sẻ tiếp không?
Một tài liệu nội bộ không nên được chia sẻ bằng link công khai nếu không có lý do thực sự cần thiết.
4. Quyền của nhân viên cũ cần được thu hồi kịp thời
Offboarding là một phần quan trọng của quản lý quyền.
Khi nhân viên nghỉ việc, doanh nghiệp cần kiểm tra không chỉ email và tài khoản, mà còn:
- OneDrive
- SharePoint
- Microsoft Teams
- Shared folder
- CRM
- Project management tool
- Cloud application
Nếu quyền không được thu hồi, tài khoản cũ hoặc session còn hoạt động có thể tiếp tục truy cập tài liệu.
Một quy trình offboarding tốt nên bao gồm:
Khóa tài khoản → Thu hồi session → Bàn giao dữ liệu → Kiểm tra quyền → Thu hồi quyền ứng dụng
Không nên phụ thuộc vào việc từng bộ phận tự nhớ và xử lý riêng lẻ.
5. Nhân viên chuyển bộ phận cũng cần được rà soát quyền
Một rủi ro ít được chú ý hơn là nhân viên không nghỉ việc nhưng chuyển vai trò.
Ví dụ:
Một nhân viên từ Finance chuyển sang Operations.
Nếu quyền cũ không được thu hồi, người đó có thể giữ quyền truy cập cả dữ liệu tài chính lẫn dữ liệu vận hành.
Theo thời gian, nhân viên có thể tích lũy nhiều quyền không còn liên quan đến công việc hiện tại.
Đây được gọi là hiện tượng permission creep.
Doanh nghiệp nên rà soát quyền khi:
- Thay đổi phòng ban
- Thay đổi vị trí
- Kết thúc dự án
- Thay đổi trách nhiệm
- Chuyển sang vai trò quản lý
6. Đối tác bên ngoài cần quyền có giới hạn
Doanh nghiệp thường phải chia sẻ tài liệu với:
- Khách hàng
- Nhà cung cấp
- Consultant
- Freelancer
- Outsourcing team
Những người dùng này thường chỉ cần quyền trong một phạm vi và thời gian nhất định.
Doanh nghiệp nên:
- Chỉ chia sẻ tài liệu cần thiết
- Không cấp quyền toàn bộ thư viện nếu không cần
- Sử dụng quyền xem khi có thể
- Đặt thời hạn truy cập nếu phù hợp
- Rà soát quyền sau khi dự án kết thúc
Quyền bên ngoài không nên tồn tại vô thời hạn chỉ vì không ai nhớ phải xóa.
7. Tài liệu nhạy cảm cần có mức bảo vệ riêng
Không phải mọi tài liệu đều có mức độ quan trọng giống nhau.
Một brochure marketing và một bảng lương không nên được quản lý bằng cùng một chính sách.
Doanh nghiệp có thể phân nhóm đơn giản như:
Public
Có thể chia sẻ công khai.
Internal
Chỉ sử dụng trong doanh nghiệp.
Confidential
Dành cho một số phòng ban hoặc vai trò.
Highly Confidential
Chỉ một nhóm rất hạn chế được truy cập.
Các loại tài liệu thường cần kiểm soát chặt hơn gồm:
- Hợp đồng
- Hồ sơ nhân sự
- Dữ liệu lương
- Thông tin khách hàng
- Báo cáo tài chính
- Kế hoạch kinh doanh
- Source code
- Dữ liệu đăng nhập
Phân loại dữ liệu giúp doanh nghiệp thiết kế quyền phù hợp thay vì áp dụng một cách giống nhau cho mọi file.
SharePoint hỗ trợ quản lý quyền như thế nào?
SharePoint thường được sử dụng làm nền tảng quản lý tài liệu trong Microsoft 365.
Doanh nghiệp có thể tổ chức tài liệu theo:
- Site
- Library
- Folder
- Team
- Project
- Department
Sau đó thiết lập quyền dựa trên nhóm người dùng.
Một cách quản trị tốt thường là ưu tiên quyền theo nhóm thay vì cấp trực tiếp cho từng cá nhân.
Ví dụ:
HR Members → quyền chỉnh sửa thư viện HR
HR Managers → quyền quản lý
All Employees → chỉ xem chính sách chung
Cách này giúp quản lý đơn giản hơn khi nhân sự thay đổi.
Vì sao nên cấp quyền theo nhóm?
Nếu doanh nghiệp có 100 nhân viên và mỗi quyền được cấp thủ công từng người, việc quản lý sẽ nhanh chóng trở nên phức tạp.
Thay vào đó, có thể sử dụng các nhóm:
- Sales
- Marketing
- HR
- Finance
- Managers
- Project A
- External Partner
Khi nhân viên vào hoặc rời nhóm, quyền tài liệu được thay đổi theo.
Điều này giúp giảm sai sót và hỗ trợ quản lý lâu dài.
OneDrive và SharePoint nên phân quyền khác nhau như thế nào?
Một nguyên tắc dễ hiểu là:
OneDrive: ưu tiên file làm việc cá nhân.
SharePoint: ưu tiên tài liệu dùng chung của tổ chức hoặc phòng ban.
Nếu một file cần nhiều người sử dụng lâu dài, doanh nghiệp nên cân nhắc lưu trên SharePoint thay vì phụ thuộc vào OneDrive của một cá nhân.
Điều này đặc biệt quan trọng khi nhân viên nghỉ việc.
Nếu tài liệu quan trọng chỉ nằm trong OneDrive cá nhân, việc bàn giao có thể trở nên phức tạp hơn.
Microsoft Teams và quyền truy cập tài liệu
Microsoft Teams thường được kết nối với SharePoint.
File trong các kênh Teams thường liên quan đến thư viện tài liệu của site tương ứng.
Vì vậy, khi doanh nghiệp tạo Team hoặc thêm thành viên, cũng cần hiểu rằng việc này có thể ảnh hưởng đến quyền truy cập tài liệu.
Một người được thêm vào Team không chỉ được chat mà còn có thể được truy cập tài liệu liên quan tùy theo cấu hình.
Do đó, quản lý thành viên Teams cũng là một phần của quản lý dữ liệu.
Quyền truy cập nên được thiết kế từ đầu
Một sai lầm phổ biến là:
Tạo hệ thống trước → Lưu dữ liệu → Sau đó mới phân quyền
Cách tốt hơn là xác định ngay khi thiết kế:
- Dữ liệu nào được lưu?
- Ai là owner?
- Những nhóm nào cần truy cập?
- Mức quyền là gì?
- Có người dùng bên ngoài không?
- Có tài liệu nhạy cảm không?
Đây là tư duy Security by Design.
Bảo mật được tích hợp vào workflow ngay từ đầu thay vì vá lại khi hệ thống đã trở nên phức tạp.
7 nguyên tắc quản lý quyền tài liệu hiệu quả
1. Cấp quyền theo vai trò
Ưu tiên nhóm người dùng thay vì từng cá nhân.
2. Áp dụng quyền tối thiểu
Chỉ cấp mức quyền đủ để hoàn thành công việc.
3. Hạn chế quyền chỉnh sửa
Nếu chỉ cần đọc, hãy cấp View.
4. Kiểm soát external sharing
Không chia sẻ công khai nếu không thực sự cần thiết.
5. Rà soát định kỳ
Quyền không nên được cấp rồi tồn tại mãi mãi.
6. Thu hồi quyền khi thay đổi nhân sự
Bao gồm nghỉ việc, chuyển vai trò và kết thúc dự án.
7. Xác định owner cho từng kho dữ liệu
Mỗi thư viện hoặc site quan trọng cần có người chịu trách nhiệm.
Checklist quản lý quyền truy cập tài liệu
Người dùng
- Mỗi nhân viên sử dụng tài khoản riêng
- Không dùng chung tài khoản
- Nhân viên cũ đã được khóa quyền
- Người chuyển bộ phận được rà soát lại quyền
Quyền
- Quyền được cấp dựa trên nhu cầu
- View và Edit được phân biệt
- Số người có quyền quản trị được giới hạn
- Hạn chế cấp quyền trực tiếp từng cá nhân
Tài liệu
- Tài liệu quan trọng có vị trí lưu trữ chính thức
- Dữ liệu nhạy cảm được phân loại
- Có owner chịu trách nhiệm
- Không lưu tài liệu quan trọng chỉ trên máy cá nhân
Chia sẻ bên ngoài
- Xác định rõ người nhận
- Chỉ cấp mức quyền cần thiết
- Link chia sẻ được rà soát
- Quyền được thu hồi khi dự án kết thúc
SharePoint
- Site được thiết kế theo nhóm hoặc chức năng phù hợp
- Quyền ưu tiên theo group
- Hạn chế phá vỡ cấu trúc quyền nếu không cần thiết
- Owner của site được xác định rõ
Offboarding
- Tài khoản được khóa
- Session được thu hồi
- Dữ liệu được bàn giao
- External sharing được rà soát
- Quyền ứng dụng được thu hồi
Những sai lầm phổ biến cần tránh
Cấp quyền “Full Control” cho thuận tiện
Đây là lựa chọn nhanh nhưng tạo ra rủi ro không cần thiết.
Share cả folder khi chỉ cần một file
Người dùng có thể nhìn thấy nhiều dữ liệu hơn nhu cầu thực tế.
Không kiểm tra lại quyền cũ
Quyền có xu hướng tích lũy theo thời gian.
Cấp quyền trực tiếp cho quá nhiều cá nhân
Việc này khiến quản trị trở nên khó kiểm soát khi số lượng nhân viên tăng.
Để người dùng tự chia sẻ dữ liệu nhạy cảm
Không phải mọi tài liệu đều nên cho phép chia sẻ bên ngoài giống nhau.
Không xác định owner
Nếu không có người chịu trách nhiệm, rất khó biết ai được phép quyết định về quyền truy cập.
Quản lý quyền truy cập và AI
Khi doanh nghiệp bắt đầu triển khai AI hoặc Microsoft Copilot, quyền truy cập dữ liệu trở nên càng quan trọng.
Một AI assistant hoạt động trong môi trường doanh nghiệp có thể sử dụng dữ liệu mà người dùng được phép truy cập theo thiết kế của hệ thống và sản phẩm.
Do đó, nếu một nhân viên đang có quyền truy cập quá rộng, AI có thể làm cho việc tìm kiếm những dữ liệu đó trở nên dễ dàng hơn đối với chính người dùng đó.
Điều này dẫn đến một nguyên tắc quan trọng:
Trước khi triển khai AI rộng rãi, doanh nghiệp nên rà soát quyền dữ liệu hiện tại.
AI không phải nguyên nhân tạo ra quyền sai, nhưng có thể làm những vấn đề quyền tồn tại từ trước trở nên rõ ràng hơn.
Một quy trình cấp quyền tốt có thể như thế nào?
Ví dụ một nhân viên mới vào phòng Sales:
Bước 1
HR xác nhận vị trí.
Bước 2
Tài khoản Microsoft 365 được tạo.
Bước 3
Nhân viên được thêm vào nhóm Sales.
Bước 4
Nhóm Sales tự động có quyền truy cập:
- Sales SharePoint
- Product Materials
- Sales Team
- CRM
Bước 5
Không tự động có quyền vào:
- HR
- Finance
- Management
Khi nhân viên chuyển bộ phận, chỉ cần thay đổi nhóm.
Đây là cách quản lý quyền dựa trên vai trò thay vì xử lý từng tài liệu thủ công.
Khi nào doanh nghiệp nên rà soát lại quyền truy cập?
Doanh nghiệp nên kiểm tra quyền khi:
- Tăng nhanh số lượng nhân viên
- Mở thêm chi nhánh
- Có nhiều nhân viên nghỉ việc
- Thay đổi cơ cấu tổ chức
- Sáp nhập phòng ban
- Triển khai SharePoint
- Chuyển file lên Cloud
- Chuẩn bị triển khai Copilot hoặc AI
- Phát hiện dữ liệu bị chia sẻ sai
- Không biết ai đang có quyền trên một thư mục
Ngoài ra, việc rà soát định kỳ vẫn cần thiết ngay cả khi chưa xảy ra sự cố.
Lợi ích khi quản lý quyền tốt
Quản lý quyền truy cập không chỉ phục vụ bảo mật.
Nó còn giúp doanh nghiệp:
- Giảm nguy cơ lộ dữ liệu
- Hạn chế chỉnh sửa hoặc xóa nhầm
- Dễ bàn giao nhân sự
- Làm rõ trách nhiệm
- Quản lý tài liệu tập trung
- Thuận lợi hơn khi triển khai SharePoint
- Chuẩn bị tốt hơn cho AI
- Giảm sự phụ thuộc vào thao tác thủ công
- Tăng khả năng kiểm soát dữ liệu
Một hệ thống quyền rõ ràng cũng giúp người dùng ít bị bối rối hơn vì họ chỉ nhìn thấy những tài liệu liên quan đến công việc.
Kết luận
Quản lý quyền truy cập tài liệu có thể trông giống một việc nhỏ, nhưng lại ảnh hưởng trực tiếp đến cách doanh nghiệp bảo vệ và sử dụng dữ liệu.
Một link chia sẻ sai, một quyền Edit không cần thiết hoặc một tài khoản cũ chưa được thu hồi đều có thể tạo ra rủi ro.
Doanh nghiệp nên hướng đến một nguyên tắc đơn giản:
Đúng người – đúng dữ liệu – đúng quyền – đúng thời điểm.
Thay vì cấp quyền theo từng yêu cầu phát sinh, doanh nghiệp nên xây dựng mô hình dựa trên vai trò, áp dụng nguyên tắc quyền tối thiểu và rà soát định kỳ.
Điều này đặc biệt quan trọng khi doanh nghiệp ngày càng sử dụng nhiều nền tảng Cloud, SharePoint, Microsoft Teams và AI.