

Bảo mật dữ liệu nên được thiết kế từ đầu trong quy trình làm việc
Khi nhắc đến bảo mật dữ liệu, nhiều doanh nghiệp thường nghĩ đến những giải pháp được triển khai sau khi hệ thống đã đi vào vận hành: cài thêm phần mềm bảo mật, siết quyền truy cập, bổ sung xác thực đa yếu tố hoặc xử lý sự cố sau khi rủi ro đã xuất hiện.
Tuy nhiên, cách tiếp cận hiệu quả hơn là đưa bảo mật vào ngay từ đầu khi doanh nghiệp thiết kế quy trình làm việc.
Đây chính là tư duy Security by Design.
Thay vì đặt câu hỏi:
“Sau khi quy trình hoàn thành, chúng ta cần bổ sung thêm lớp bảo mật nào?”
doanh nghiệp nên đặt câu hỏi sớm hơn:
“Ngay từ bước đầu tiên, dữ liệu nào sẽ được sử dụng, ai được truy cập và rủi ro cần được kiểm soát như thế nào?”
Khi bảo mật trở thành một phần của quy trình thay vì một bước bổ sung, doanh nghiệp có thể giảm đáng kể nguy cơ rò rỉ dữ liệu, cấp sai quyền và phát sinh những điểm yếu khó sửa về sau.
Security by Design là gì?
Security by Design là phương pháp đưa các yêu cầu về bảo mật vào ngay từ giai đoạn thiết kế hệ thống, quy trình hoặc sản phẩm.
Điều này có nghĩa doanh nghiệp cân nhắc các vấn đề như:
- Dữ liệu nào được sử dụng?
- Dữ liệu được lưu ở đâu?
- Ai được phép truy cập?
- Người dùng cần quyền gì?
- Dữ liệu có được chia sẻ ra ngoài không?
- Có cần xác thực bổ sung không?
- Hoạt động nào cần được ghi nhận?
- Nếu xảy ra sự cố, dữ liệu có thể được khôi phục không?
thay vì chỉ xem xét chúng sau khi quy trình đã hoàn thiện.
Security by Design không chỉ dành cho các dự án công nghệ lớn.
Tư duy này có thể được áp dụng vào những quy trình rất quen thuộc như:
- Chia sẻ tài liệu
- Phê duyệt hợp đồng
- Onboarding nhân viên
- Quản lý khách hàng
- Xử lý dữ liệu tài chính
- Làm việc từ xa
- Phát triển phần mềm
- Ứng dụng AI
- Quản lý quyền truy cập
Vì sao bảo mật bổ sung sau thường khó hơn?
Khi một quy trình đã được sử dụng trong thời gian dài, việc thay đổi cách làm có thể trở nên phức tạp.
Ví dụ, một doanh nghiệp ban đầu cho toàn bộ nhân viên truy cập cùng một thư mục để thuận tiện.
Sau vài năm, thư mục có thể chứa:
- Hồ sơ khách hàng
- Hợp đồng
- Báo giá
- Tài liệu nội bộ
- Báo cáo tài chính
- Dữ liệu nhân sự
Lúc này doanh nghiệp mới nhận ra rằng quyền truy cập quá rộng.
Việc sửa lại không đơn giản chỉ là thay một cài đặt. Doanh nghiệp còn phải:
- Xác định ai thực sự cần quyền
- Phân loại hàng nghìn tài liệu
- Kiểm tra liên kết chia sẻ
- Thay đổi cấu trúc thư mục
- Đào tạo người dùng
- Tránh làm gián đoạn công việc
Nếu phân quyền được thiết kế ngay từ đầu, phần lớn vấn đề này có thể được hạn chế.
Bảo mật không nên làm quy trình trở nên phức tạp
Một quan niệm phổ biến là tăng bảo mật sẽ làm nhân viên khó làm việc hơn.
Điều này có thể xảy ra nếu biện pháp bảo mật được bổ sung một cách rời rạc sau khi quy trình đã hoàn thành.
Ví dụ:
- Người dùng phải đăng nhập lại quá nhiều lần
- Nhân viên phải xin quyền thủ công cho mọi tài liệu
- Có quá nhiều bước phê duyệt
- Chính sách quá khó hiểu
- Các công cụ không được tích hợp
Security by Design hướng đến việc thiết kế bảo mật phù hợp với workflow.
Mục tiêu không phải tạo thêm nhiều bước, mà là giúp bảo mật diễn ra tự nhiên trong quá trình làm việc.
Ví dụ:
- Người dùng được cấp quyền theo vai trò ngay khi tạo tài khoản
- Tài liệu nhạy cảm tự động giới hạn chia sẻ
- MFA được áp dụng theo chính sách
- Quyền được thu hồi khi nhân viên nghỉ việc
- Nhật ký hoạt động được ghi nhận tự động
Khi bảo mật được tích hợp đúng cách, người dùng có thể ít phải suy nghĩ về nó hơn.
Những điểm cần đưa bảo mật vào ngay từ đầu
1. Xác định dữ liệu nào đang được xử lý
Trước khi thiết kế một workflow, doanh nghiệp nên xác định dữ liệu mà quy trình sẽ sử dụng.
Ví dụ:
- Thông tin khách hàng
- Hồ sơ nhân viên
- Dữ liệu tài chính
- Hợp đồng
- Dữ liệu sản phẩm
- Source code
- Dữ liệu vận hành
Không phải mọi dữ liệu đều cần mức bảo vệ giống nhau.
Một tài liệu marketing công khai sẽ có yêu cầu khác với bảng lương hoặc hợp đồng khách hàng.
2. Phân loại dữ liệu
Doanh nghiệp có thể xây dựng mô hình phân loại đơn giản như:
Public
Thông tin có thể công khai.
Internal
Thông tin chỉ dùng trong nội bộ.
Confidential
Thông tin nhạy cảm như hợp đồng, tài chính hoặc dữ liệu khách hàng.
Highly Confidential
Thông tin đặc biệt quan trọng như credential, dữ liệu định danh hoặc tài liệu chiến lược.
Việc phân loại giúp doanh nghiệp xác định cách lưu trữ, chia sẻ và cấp quyền phù hợp.
3. Xác định ai cần truy cập
Một nguyên tắc quan trọng là:
Không phải ai có thể truy cập cũng nên được truy cập.
Quyền nên được cấp theo nhu cầu công việc.
Ví dụ:
- Nhân viên Sales truy cập dữ liệu khách hàng của mình
- HR truy cập hồ sơ nhân sự
- Finance truy cập báo cáo tài chính
- Quản lý truy cập dashboard tổng hợp
- IT quản trị hệ thống nhưng không nhất thiết đọc mọi nội dung nghiệp vụ
Đây là nguyên tắc least privilege – quyền tối thiểu.
4. Thiết kế quyền theo vai trò
Thay vì cấp quyền từng người một, doanh nghiệp nên xây dựng role.
Ví dụ:
- Employee
- Manager
- HR
- Finance
- Sales
- IT Admin
- External Partner
Sau đó, quyền được gắn với role.
Khi nhân viên chuyển vị trí, doanh nghiệp chỉ cần thay đổi role thay vì rà soát từng hệ thống thủ công.
5. Xác định cách chia sẻ dữ liệu
Một workflow cần làm rõ:
- Có được chia sẻ ra ngoài không?
- Ai được phép chia sẻ?
- Người nhận có cần đăng nhập không?
- Link có hết hạn không?
- Người nhận được xem hay chỉnh sửa?
- Có được tải xuống không?
Nếu không có quy tắc, nhân viên có thể lựa chọn phương án tiện nhất nhưng chưa chắc an toàn nhất.
6. Thiết kế xác thực ngay từ đầu
Tài khoản là cửa ngõ vào dữ liệu.
Doanh nghiệp nên cân nhắc:
- MFA
- Single Sign-On
- Conditional Access
- Password policy
- Device trust
ngay khi thiết kế môi trường làm việc.
Không nên chờ đến khi xảy ra sự cố tài khoản mới triển khai.
7. Quản lý vòng đời tài khoản
Security by Design cần bao gồm toàn bộ vòng đời người dùng:
Join → Change Role → Leave
Khi nhân viên mới vào
- Tạo tài khoản
- Cấp role
- Cấp quyền cần thiết
Khi nhân viên chuyển bộ phận
- Điều chỉnh quyền
- Thu hồi quyền cũ
Khi nhân viên nghỉ việc
- Khóa tài khoản
- Thu hồi session
- Bàn giao dữ liệu
- Thu hồi quyền ứng dụng
Nếu các bước này được tích hợp vào workflow HR và IT, doanh nghiệp giảm đáng kể rủi ro tài khoản tồn tại sau khi nhân sự đã rời công ty.
Security by Design trong những quy trình phổ biến
Quy trình chia sẻ tài liệu
Một workflow an toàn có thể là:
Tạo tài liệu → Phân loại → Lưu đúng thư mục → Cấp quyền theo nhóm → Chia sẻ có kiểm soát → Theo dõi
Thay vì:
Tạo file → Gửi link cho bất kỳ ai
Quy trình phê duyệt hợp đồng
Có thể bao gồm:
Draft → Internal Review → Legal/Management Approval → Final Version → Restricted Storage
Bản hợp đồng chính thức nên có:
- Vị trí lưu trữ rõ ràng
- Quyền truy cập giới hạn
- Lịch sử phiên bản
- Người phê duyệt
- Chính sách lưu giữ
Quy trình onboarding
Một workflow tốt có thể tự động:
- Tạo account
- Gán nhóm
- Cấp license
- Gán quyền
- Thiết lập MFA
- Cấp thiết bị
- Gửi hướng dẫn bảo mật
Điều này giảm phụ thuộc vào thao tác thủ công.
Quy trình offboarding
Khi nhân viên nghỉ việc, workflow có thể bao gồm:
- Disable account
- Thu hồi token
- Bàn giao dữ liệu
- Thu hồi quyền ứng dụng
- Xử lý thiết bị
- Archive mailbox
Offboarding tốt là một phần rất quan trọng của data protection.
Security by Design trong Microsoft 365
Trong môi trường Microsoft 365, doanh nghiệp có thể kết hợp nhiều lớp kiểm soát.
Ví dụ:
Microsoft Entra ID
Quản lý danh tính và truy cập.
Multi-Factor Authentication
Tăng bảo vệ tài khoản.
Conditional Access
Thiết lập điều kiện truy cập theo người dùng, thiết bị hoặc vị trí.
SharePoint và OneDrive
Quản lý tài liệu, phân quyền và chia sẻ.
Microsoft Purview
Hỗ trợ quản trị và bảo vệ dữ liệu.
Microsoft Defender
Hỗ trợ phát hiện và giảm thiểu nhiều loại rủi ro bảo mật.
Điều quan trọng là các công cụ này cần được thiết kế thành một hệ thống thống nhất thay vì triển khai riêng lẻ.
Security by Design khi doanh nghiệp ứng dụng AI
AI đang tạo thêm một lớp rủi ro mới liên quan đến dữ liệu.
Nhân viên có thể vô tình đưa vào AI:
- Dữ liệu khách hàng
- Nội dung hợp đồng
- Thông tin nội bộ
- Source code
- Báo cáo chưa công bố
Vì vậy, trước khi triển khai AI, doanh nghiệp nên xác định:
- Công cụ AI nào được phép sử dụng?
- Dữ liệu nào được phép nhập?
- Dữ liệu nào bị cấm?
- Người dùng nào được cấp quyền?
- AI được sử dụng vào workflow nào?
- Nội dung AI tạo ra có cần review không?
Security by Design giúp doanh nghiệp ứng dụng AI có kiểm soát thay vì chỉ xử lý rủi ro sau khi AI đã được sử dụng rộng rãi.
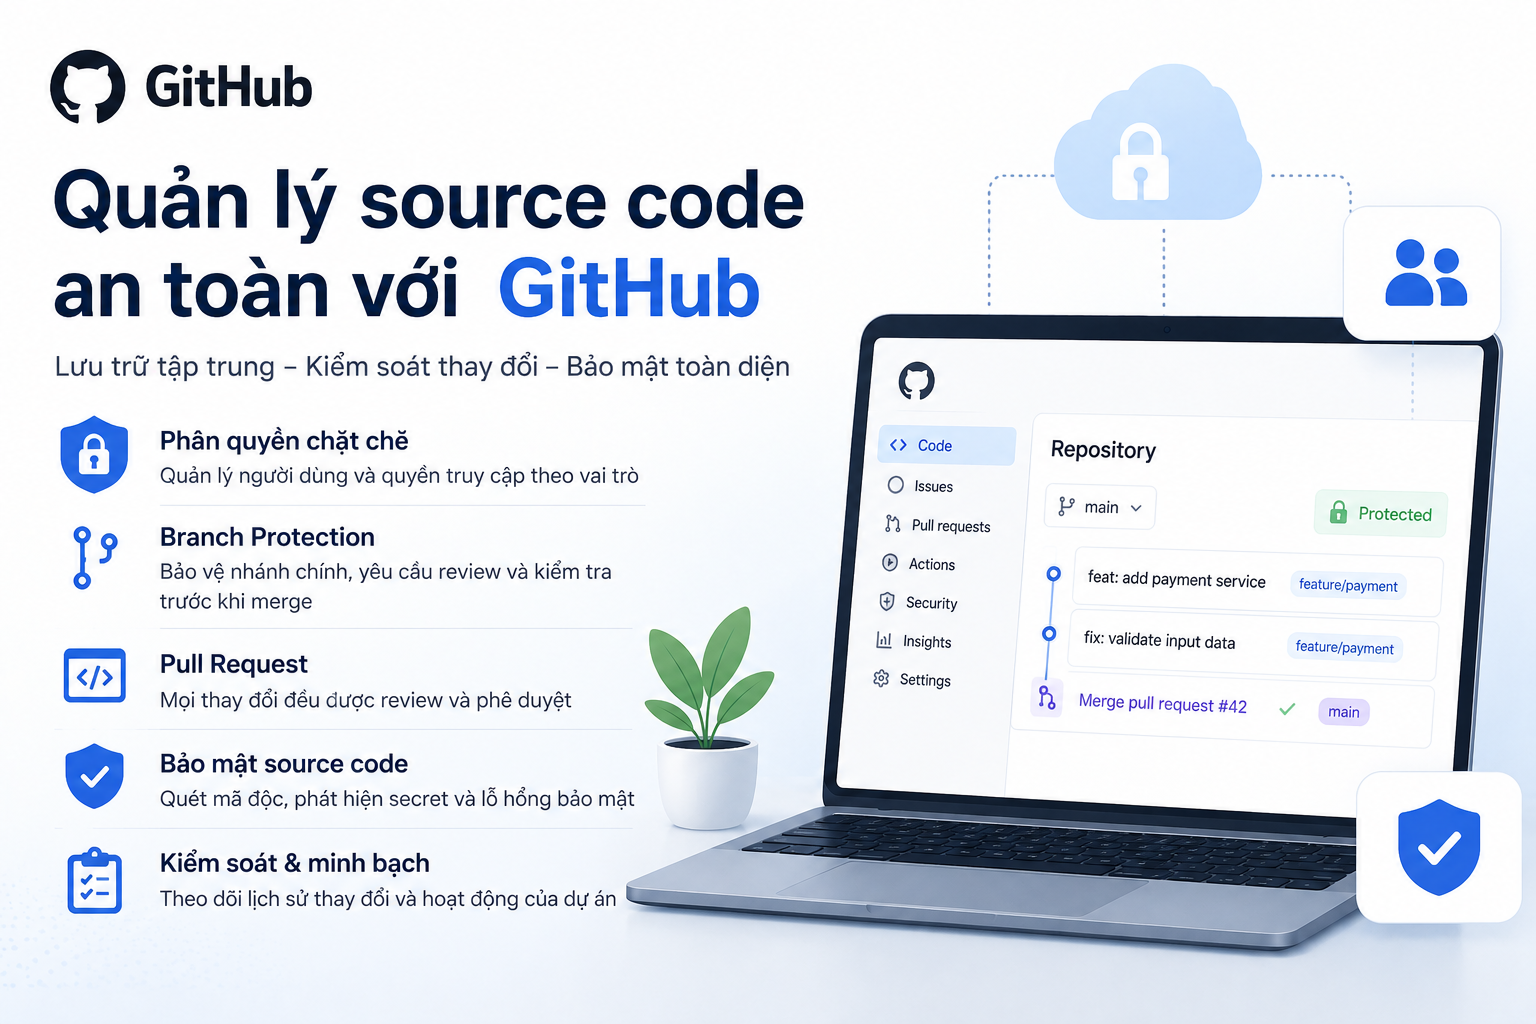
Security by Design trong phát triển phần mềm
Đối với đội ngũ developer, bảo mật cũng nên được đưa vào development lifecycle.
Một workflow có thể là:
Code → Pull Request → Automated Test → Security Scan → Code Review → Merge → Deploy
Thay vì đợi phần mềm hoàn thành rồi mới kiểm tra bảo mật.
Một số biện pháp gồm:
- Branch Protection
- Code Review
- Secret Scanning
- Dependency Scanning
- Code Scanning
- Secure CI/CD
- Access Control
Đây là nền tảng của tư duy DevSecOps.
7 nguyên tắc xây dựng workflow an toàn
1. Least Privilege
Chỉ cấp quyền cần thiết.
2. Default Deny
Nếu chưa được cho phép, người dùng không tự động có quyền.
3. Separation of Duties
Không nên để một người kiểm soát toàn bộ quy trình nhạy cảm.
Ví dụ:
Người tạo thanh toán và người phê duyệt thanh toán nên là hai vai trò khác nhau.
4. Defense in Depth
Không dựa vào một lớp bảo mật duy nhất.
Ví dụ:
Password + MFA + Device Control + Access Policy.
5. Logging by Default
Các hoạt động quan trọng nên được ghi nhận ngay từ đầu.
6. Data Minimization
Chỉ sử dụng lượng dữ liệu cần thiết.
7. Secure Default
Cài đặt mặc định nên ưu tiên an toàn.
Ví dụ:
Một link chia sẻ mặc định chỉ dành cho người trong tổ chức thay vì public.
Bảo mật tốt bắt đầu từ workflow, không chỉ từ công cụ
Doanh nghiệp có thể mua nhiều công cụ bảo mật nhưng vẫn gặp rủi ro nếu quy trình không rõ ràng.
Ví dụ:
Doanh nghiệp có MFA nhưng vẫn cấp quyền Admin cho quá nhiều người.
Hoặc có hệ thống lưu trữ an toàn nhưng nhân viên vẫn tải file về laptop cá nhân và gửi qua ứng dụng chat.
Điều này cho thấy bảo mật cần kết hợp ba yếu tố:
Technology + Process + People
Nếu thiếu một trong ba, hệ thống vẫn có thể tồn tại lỗ hổng.
Những sai lầm phổ biến khi thiết kế bảo mật
Chỉ giao trách nhiệm cho IT
Bảo mật dữ liệu liên quan đến toàn doanh nghiệp.
HR, Finance, Sales và Management đều sử dụng dữ liệu nhạy cảm.
IT có thể cung cấp công cụ nhưng từng bộ phận cần hiểu trách nhiệm của mình.
Cấp quyền rộng vì tiện
Cách này nhanh ở giai đoạn đầu nhưng tạo ra nhiều rủi ro dài hạn.
Không rà soát quyền
Quyền truy cập có thể tích lũy theo thời gian khi nhân viên thay đổi vai trò.
Chỉ phản ứng sau sự cố
Sửa vấn đề sau khi xảy ra thường tốn kém hơn phòng ngừa.
Quy trình quá phức tạp
Nếu bảo mật làm workflow quá khó sử dụng, người dùng có thể tìm cách bypass.
Security by Design cần cân bằng giữa bảo vệ và trải nghiệm người dùng.
Checklist Security by Design cho doanh nghiệp
Dữ liệu
- Đã xác định dữ liệu được sử dụng trong workflow
- Dữ liệu đã được phân loại
- Có nguồn lưu trữ chính thức
- Dữ liệu nhạy cảm có chính sách riêng
Người dùng
- Mỗi người dùng có tài khoản riêng
- Quyền được cấp theo vai trò
- MFA được áp dụng phù hợp
- Không sử dụng tài khoản dùng chung
Truy cập
- Áp dụng least privilege
- Quyền được rà soát định kỳ
- External access được kiểm soát
- Admin được giới hạn
Workflow
- Có bước kiểm tra cho tác vụ nhạy cảm
- Phân tách người thực hiện và người phê duyệt khi cần
- Các bước quan trọng được ghi log
- Có quy trình xử lý ngoại lệ
Chia sẻ
- Có quy định chia sẻ bên ngoài
- Link chia sẻ có phạm vi phù hợp
- Có thời hạn nếu cần
- Dữ liệu nhạy cảm không được chia sẻ public
Thiết bị
- Thiết bị được quản lý
- Có khóa màn hình
- Có cập nhật hệ thống
- Có khả năng xử lý thiết bị bị mất
Backup
- Dữ liệu quan trọng được backup
- Có chính sách retention
- Khả năng restore được kiểm tra
- Có người chịu trách nhiệm
Offboarding
- Account được khóa kịp thời
- Quyền được thu hồi
- Dữ liệu được bàn giao
- Thiết bị được thu hồi hoặc xử lý
Doanh nghiệp nên bắt đầu từ đâu?
Không nhất thiết phải thiết kế lại toàn bộ hệ thống trong một lần.
Doanh nghiệp có thể bắt đầu với một workflow quan trọng.
Ví dụ:
- Chia sẻ hợp đồng
- Quản lý tài liệu HR
- Onboarding nhân viên
- Phê duyệt thanh toán
- Quản lý source code
Sau đó thực hiện:
Bước 1: Vẽ lại workflow hiện tại
Ai làm gì? Dữ liệu đi đâu?
Bước 2: Xác định dữ liệu nhạy cảm
Thông tin nào cần bảo vệ?
Bước 3: Kiểm tra quyền
Ai đang được truy cập?
Bước 4: Xác định điểm rủi ro
Có bước nào dễ chia sẻ sai hoặc cấp quyền quá rộng không?
Bước 5: Thiết kế kiểm soát
Thêm phân quyền, MFA, approval hoặc logging ở đúng vị trí.
Bước 6: Đơn giản hóa
Bảo đảm workflow vẫn thuận tiện cho người dùng.
Bước 7: Đo lường và rà soát
Theo dõi các sự cố, phản hồi người dùng và quyền truy cập.
Tư duy bảo mật cần thay đổi từ “phản ứng” sang “thiết kế”
Một trong những thay đổi quan trọng nhất trong bảo mật doanh nghiệp là chuyển từ tư duy:
Có vấn đề → Tìm cách bảo vệ
sang:
Thiết kế workflow → Xác định rủi ro → Tích hợp bảo mật ngay từ đầu
Cách tiếp cận này giúp doanh nghiệp giảm số lượng vấn đề phải xử lý về sau.
Bảo mật cũng trở nên nhất quán hơn vì các nguyên tắc đã được tích hợp vào workflow.
Kết luận
Bảo mật dữ liệu không nên là bước cuối cùng của quá trình chuyển đổi số.
Nếu doanh nghiệp chỉ bắt đầu nghĩ đến bảo mật sau khi hệ thống và quy trình đã hoàn thành, việc thay đổi thường phức tạp, tốn chi phí và khó kiểm soát hơn.
Security by Design giúp doanh nghiệp đặt các câu hỏi quan trọng ngay từ đầu:
- Dữ liệu nào đang được sử dụng?
- Ai cần truy cập?
- Quyền nào thực sự cần thiết?
- Dữ liệu có thể được chia sẻ đến đâu?
- Hoạt động nào cần được giám sát?
- Điều gì xảy ra nếu tài khoản hoặc thiết bị gặp sự cố?
Khi những yếu tố này được đưa vào thiết kế workflow, bảo mật trở thành một phần tự nhiên của cách doanh nghiệp vận hành.
Mục tiêu cuối cùng không phải tạo thêm nhiều lớp kiểm soát, mà là xây dựng một môi trường trong đó an toàn dữ liệu và hiệu quả công việc có thể tồn tại cùng nhau.