

Quản lý source code an toàn với GitHub cho doanh nghiệp
Source code là một trong những tài sản quan trọng nhất của doanh nghiệp có hoạt động phát triển phần mềm. Đây có thể là mã nguồn của website, ứng dụng nội bộ, hệ thống khách hàng, API, nền tảng thương mại điện tử hoặc các công cụ tự động hóa phục vụ vận hành.
Nếu source code được lưu trữ rời rạc trên máy tính cá nhân, chia sẻ qua file ZIP hoặc quản lý bằng tài khoản riêng của từng developer, doanh nghiệp có thể gặp nhiều rủi ro như mất mã nguồn, khó kiểm soát thay đổi, lộ thông tin nhạy cảm hoặc không thể xác định ai đã chỉnh sửa nội dung nào.
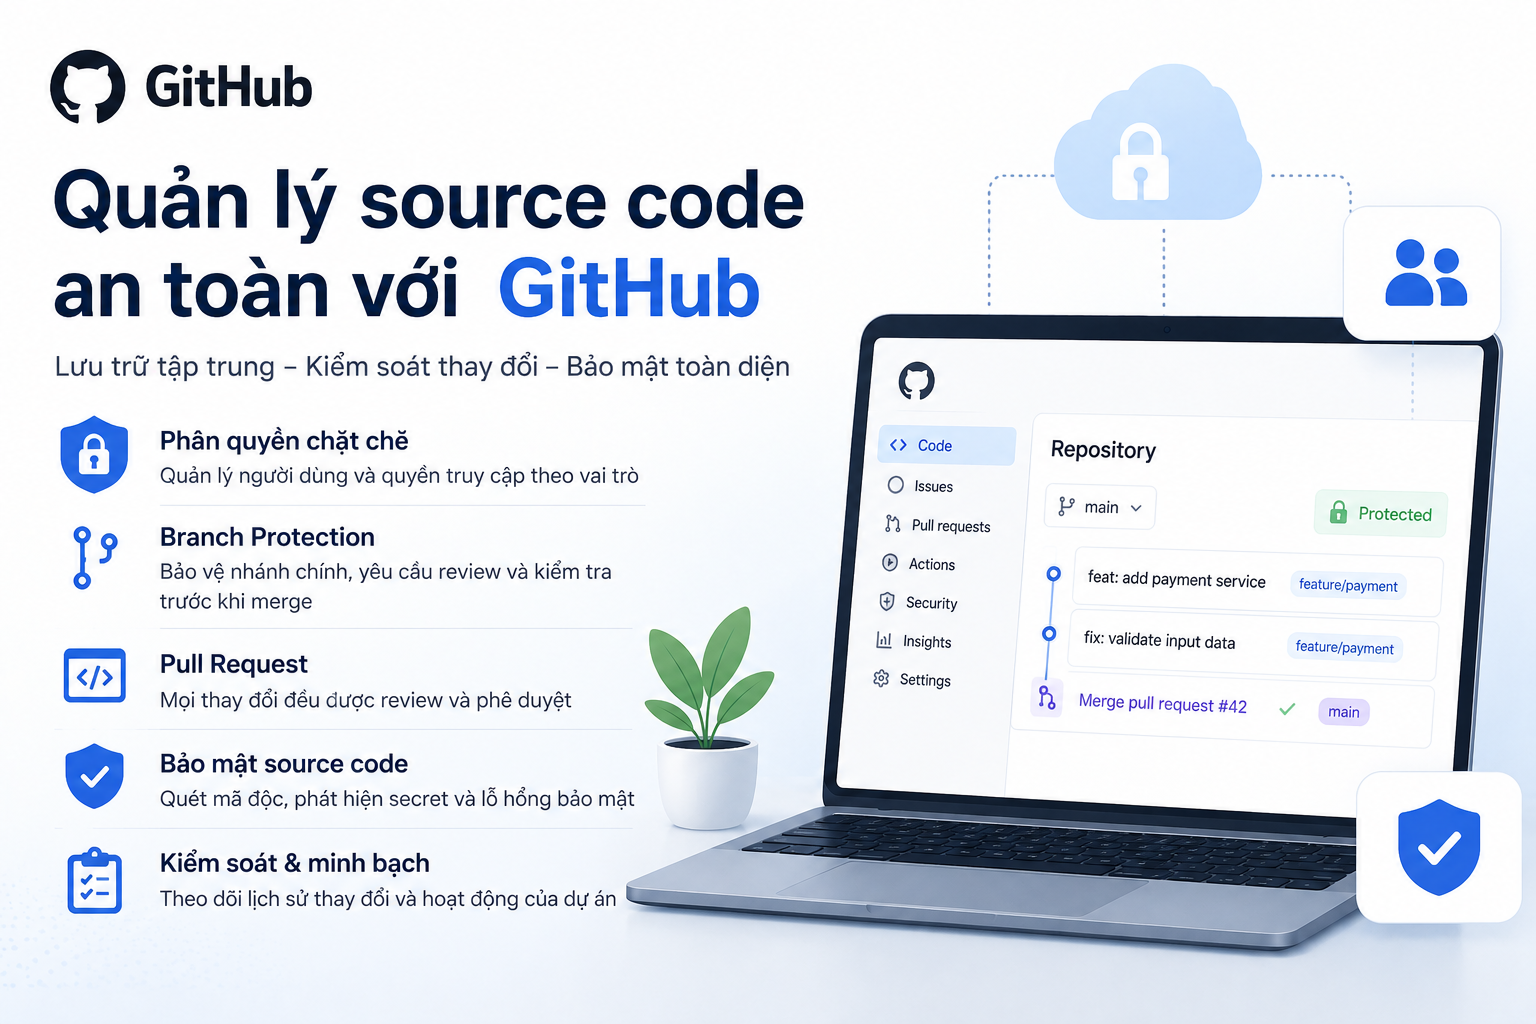
GitHub giúp doanh nghiệp đưa source code vào một môi trường quản lý tập trung, có lịch sử thay đổi, phân quyền và quy trình review rõ ràng hơn. Tuy nhiên, chỉ đưa code lên GitHub là chưa đủ. Doanh nghiệp cần thiết kế quyền truy cập, branch, Pull Request và các lớp bảo mật phù hợp ngay từ đầu.
Vì sao doanh nghiệp cần quản lý source code tập trung?
Khi đội ngũ phát triển còn nhỏ, source code đôi khi được lưu trên laptop của từng developer hoặc chia sẻ qua ổ đĩa dùng chung.
Cách làm này có thể hoạt động trong thời gian đầu, nhưng dễ phát sinh vấn đề khi dự án và số lượng người tham gia tăng lên.
Một số rủi ro phổ biến gồm:
- Không biết đâu là phiên bản mới nhất
- Developer ghi đè code của nhau
- Không có lịch sử thay đổi rõ ràng
- Source code nằm trên thiết bị cá nhân
- Khó bàn giao khi nhân viên nghỉ việc
- Không có quy trình review trước khi đưa code vào production
- Quyền truy cập được cấp quá rộng
- Secrets hoặc thông tin nhạy cảm bị đưa vào repository
Quản lý mã nguồn tập trung giúp doanh nghiệp giảm sự phụ thuộc vào từng cá nhân và xây dựng quy trình phát triển dễ kiểm soát hơn.
GitHub hỗ trợ quản lý source code như thế nào?
GitHub là nền tảng quản lý source code dựa trên Git.
Thông qua repository, doanh nghiệp có thể:
- Lưu trữ mã nguồn tập trung
- Theo dõi lịch sử thay đổi
- Quản lý nhiều phiên bản
- Phát triển trên nhiều branch
- Review thay đổi bằng Pull Request
- Kiểm soát quyền truy cập
- Tự động hóa build và test
- Theo dõi issue
- Quản lý release
- Hỗ trợ các hoạt động DevSecOps
Một repository có thể trở thành nguồn chính thức của dự án thay vì để source code nằm rải rác trên nhiều thiết bị.
Những rủi ro source code phổ biến trong doanh nghiệp
1. Source code nằm trong tài khoản cá nhân
Một trong những rủi ro thường gặp là repository quan trọng thuộc tài khoản GitHub cá nhân của developer.
Khi người đó nghỉ việc hoặc thay đổi vai trò, doanh nghiệp có thể gặp khó khăn trong việc:
- Kiểm soát repository
- Chuyển quyền sở hữu
- Thu hồi quyền truy cập
- Theo dõi hoạt động
- Quản lý billing
Source code doanh nghiệp nên được đặt trong GitHub Organization do doanh nghiệp quản lý.
2. Cấp quyền quá rộng
Không phải tất cả developer đều cần quyền Admin.
Nếu quá nhiều người có thể:
- Xóa repository
- Thay đổi cài đặt bảo mật
- Quản lý secrets
- Bypass branch protection
- Cấp quyền cho người khác
thì mức độ rủi ro sẽ tăng đáng kể.
Doanh nghiệp nên phân quyền dựa trên vai trò và nhu cầu thực tế.
3. Push trực tiếp vào branch chính
Nếu developer có thể push trực tiếp vào main hoặc production, code chưa được review có thể đi thẳng vào hệ thống.
Điều này làm tăng nguy cơ:
- Lỗi production
- Bug chưa được phát hiện
- Lỗ hổng bảo mật
- Không có người phê duyệt
- Khó xác định nguyên nhân khi xảy ra sự cố
Branch quan trọng nên được bảo vệ bằng quy tắc rõ ràng.
4. Secrets được lưu trực tiếp trong repository
Developer đôi khi vô tình đưa các thông tin như:
- Password
- API key
- Access token
- Database credentials
- Private key
vào source code.
Đây là một trong những rủi ro nghiêm trọng nhất vì secrets có thể bị đọc, sao chép hoặc tồn tại trong lịch sử Git ngay cả sau khi file hiện tại đã được chỉnh sửa.
Secrets nên được quản lý tách biệt khỏi source code.
5. Không thu hồi quyền khi nhân viên nghỉ việc
Tài khoản của nhân viên hoặc đối tác không còn làm việc với dự án cần được thu hồi kịp thời.
Nếu không, người dùng cũ có thể tiếp tục truy cập:
- Repository
- Actions
- Package
- Secrets
- Issue
- Project
Quy trình offboarding cần gắn với việc rà soát quyền GitHub.
1. Sử dụng GitHub Organization để quản lý tập trung
GitHub Organization giúp doanh nghiệp quản lý:
- Repository
- Người dùng
- Team
- Quyền
- Chính sách
- Billing
thay vì để từng repository thuộc về tài khoản cá nhân.
Doanh nghiệp có thể tạo các team như:
- Backend
- Frontend
- Mobile
- DevOps
- QA
- Security
- External Contractor
Sau đó, quyền repository được gán theo team.
Cách này giúp quản trị dễ hơn khi nhân sự thay đổi.
2. Áp dụng nguyên tắc quyền tối thiểu
Nguyên tắc least privilege có nghĩa mỗi người chỉ được cấp quyền cần thiết cho công việc.
GitHub hỗ trợ nhiều mức quyền repository.
Doanh nghiệp nên phân biệt rõ:
- Người chỉ cần xem code
- Developer cần push branch
- Maintainer quản lý workflow
- Admin quản lý cấu hình repository
Không nên cấp quyền cao chỉ vì thuận tiện.
Quyền nên được rà soát định kỳ, đặc biệt với:
- Nhân viên chuyển bộ phận
- Contractor
- Partner
- Developer nghỉ việc
- Dự án đã kết thúc
3. Bảo vệ branch quan trọng
Branch Protection giúp doanh nghiệp đặt quy tắc cho những branch như:
- main
- master
- production
- release
Một số quy tắc có thể bao gồm:
- Không cho push trực tiếp
- Bắt buộc tạo Pull Request
- Yêu cầu reviewer phê duyệt
- Test phải chạy thành công
- Không merge khi check thất bại
- Giới hạn người được bypass
- Yêu cầu branch cập nhật trước khi merge
Điều này giúp mỗi thay đổi quan trọng đi qua một quy trình kiểm soát nhất quán.
4. Sử dụng Pull Request cho mọi thay đổi quan trọng
Pull Request tạo ra một điểm kiểm soát trước khi code được merge.
Thông qua PR, đội ngũ có thể:
- Xem file đã thay đổi
- Comment trực tiếp vào code
- Thảo luận phương án
- Chạy automated test
- Kiểm tra bảo mật
- Phê duyệt hoặc yêu cầu chỉnh sửa
Một workflow cơ bản có thể là:
Developer tạo branch → Commit → Pull Request → Automated Test → Code Review → Approval → Merge
Quy trình này giúp giảm nguy cơ code chưa được kiểm tra đi vào branch chính.
5. Thiết lập Code Review
Code Review không chỉ nhằm tìm bug.
Reviewer còn có thể đánh giá:
- Logic
- Coding standard
- Security
- Maintainability
- Performance
- Test coverage
- Tác động đến module khác
Doanh nghiệp nên quy định rõ:
- PR nào cần review?
- Ai được review?
- Cần bao nhiêu approval?
- Những thay đổi nào cần Tech Lead?
- Security-sensitive code có cần review bổ sung không?
6. Không lưu secrets trong code
Secrets nên được tách khỏi source code.
Ví dụ:
Thay vì viết trực tiếp:
DATABASE_PASSWORD=123456
trong repository, doanh nghiệp nên sử dụng các cơ chế quản lý secrets phù hợp.
Các nhóm dữ liệu cần đặc biệt bảo vệ gồm:
- Password
- Token
- API key
- Certificate
- SSH key
- Database credentials
- Cloud credentials
Ngoài ra, doanh nghiệp nên rà soát lịch sử repository nếu phát hiện secrets từng bị commit.
Việc xóa file hiện tại chưa chắc đã loại bỏ hoàn toàn thông tin khỏi lịch sử Git.
7. Bật xác thực đa yếu tố
Tài khoản GitHub có thể chứa quyền truy cập vào nhiều repository quan trọng.
Nếu mật khẩu bị lộ, kẻ tấn công có thể truy cập source code.
MFA giúp tạo thêm một lớp bảo vệ.
Doanh nghiệp nên ưu tiên MFA cho:
- Developer
- Admin
- DevOps
- Security team
- External collaborator
Đặc biệt, tài khoản có quyền cao cần được bảo vệ chặt chẽ hơn.
8. Quản lý quyền của đối tác bên ngoài
Doanh nghiệp có thể hợp tác với:
- Freelancer
- Outsource developer
- Vendor
- Consultant
Những người dùng này chỉ nên được truy cập repository cần thiết trong khoảng thời gian phù hợp.
Doanh nghiệp nên:
- Không cấp quyền toàn Organization nếu không cần
- Sử dụng quyền theo repository
- Đặt thời gian rà soát
- Thu hồi quyền khi hợp đồng kết thúc
- Kiểm tra repository bên ngoài được chia sẻ
9. Sử dụng automated test trước khi merge
Automated test giúp giảm nguy cơ code mới làm hỏng chức năng đang hoạt động.
GitHub Actions có thể chạy:
- Unit test
- Integration test
- Build
- Lint
- Static analysis
- Security check
Doanh nghiệp có thể cấu hình branch protection để PR chỉ được merge khi các kiểm tra bắt buộc thành công.
Điều này tạo thêm một lớp kiểm soát bên cạnh human review.
10. Tích hợp security vào development workflow
DevSecOps hướng đến việc đưa bảo mật vào sớm trong vòng đời phát triển thay vì chỉ kiểm tra ở cuối.
Một quy trình có thể gồm:
Code → Pull Request → Test → Security Scan → Review → Merge → Deploy
Các hoạt động bảo mật có thể bao gồm:
- Dependency scanning
- Code scanning
- Secret scanning
- Vulnerability review
- Container scan
- Infrastructure check
Việc kiểm tra tự động giúp đội ngũ phát hiện một số vấn đề sớm hơn trước khi code đi vào production.
11. Kiểm soát dependency
Một ứng dụng hiện đại thường sử dụng nhiều package bên ngoài.
Dependency có thể chứa lỗ hổng bảo mật ngay cả khi code nội bộ không có vấn đề.
Doanh nghiệp cần theo dõi:
- Package đang sử dụng
- Phiên bản
- Dependency lỗi thời
- Security advisory
- Các bản cập nhật cần thiết
Việc quản lý dependency nên trở thành một phần của quy trình bảo trì thường xuyên.
12. Theo dõi hoạt động repository
Doanh nghiệp cần khả năng truy vết những hành động quan trọng như:
- Ai cấp quyền?
- Ai thay đổi setting?
- Ai merge PR?
- Ai tạo hoặc xóa repository?
- Ai thay đổi branch protection?
- Ai thay đổi secrets?
Audit log và lịch sử hoạt động giúp đội ngũ điều tra khi xảy ra sự cố.
13. Thiết lập CODEOWNERS
CODEOWNERS giúp xác định người hoặc nhóm chịu trách nhiệm đối với từng phần codebase.
Ví dụ:
- Frontend code → Frontend team
- Database migration → Backend Lead
- Infrastructure → DevOps
- Authentication → Security / Backend Lead
Khi file thuộc phạm vi này bị thay đổi, GitHub có thể tự động yêu cầu reviewer phù hợp.
Điều này giúp những thay đổi nhạy cảm không bị merge mà thiếu người có chuyên môn kiểm tra.
14. Chuẩn hóa chiến lược branch
Doanh nghiệp cần lựa chọn branch strategy phù hợp với cách release.
Một mô hình có thể sử dụng:
- main
- develop
- feature/*
- fix/*
- release/*
Hoặc một số team có thể sử dụng mô hình đơn giản hơn với feature branch và main.
Điều quan trọng là cả đội ngũ hiểu:
- Tạo branch từ đâu?
- Merge vào đâu?
- Branch nào đại diện production?
- Khi nào xóa branch?
- Hotfix được xử lý thế nào?
15. Sao lưu và bảo vệ source code quan trọng
GitHub là nền tảng lưu trữ source code, nhưng doanh nghiệp vẫn cần xác định yêu cầu về:
- Backup
- Retention
- Disaster recovery
- Repository archive
- Khả năng phục hồi
Các dự án quan trọng nên có chiến lược bảo vệ phù hợp với yêu cầu Business Continuity của doanh nghiệp.
GitHub và DevSecOps
GitHub có thể trở thành trung tâm của một DevSecOps workflow khi development, automation và security được tích hợp vào cùng quy trình.
Ví dụ:
Developer
Viết code trên feature branch.
GitHub
Quản lý repository và Pull Request.
GitHub Actions
Chạy build và test.
Security tools
Kiểm tra dependency, code hoặc secrets.
Reviewer
Đánh giá logic và chất lượng.
Deployment
Chỉ được thực hiện nếu các bước kiểm tra đạt yêu cầu.
Mục tiêu không phải thêm thật nhiều bước kiểm soát mà là đưa các bước quan trọng vào workflow một cách tự động và nhất quán.
AI coding có ảnh hưởng đến bảo mật source code không?
Khi doanh nghiệp sử dụng AI coding assistant như GitHub Copilot, tốc độ tạo code có thể tăng lên.
Điều này khiến quy trình kiểm soát càng trở nên quan trọng.
Code được AI đề xuất vẫn cần:
- Developer kiểm tra
- Automated test
- Security check
- Pull Request
- Human Code Review
Không nên áp dụng workflow:
AI tạo code → Merge trực tiếp
Mà nên duy trì:
AI hỗ trợ → Developer kiểm tra → Test → Review → Merge
AI tăng tốc developer, còn GitHub workflow giúp doanh nghiệp giữ khả năng kiểm soát.
Checklist quản lý source code an toàn với GitHub
Repository
- Source code quan trọng thuộc GitHub Organization
- Repository nội bộ được đặt đúng chế độ truy cập
- Không phụ thuộc vào tài khoản cá nhân
- Repository cũ được archive hoặc xử lý phù hợp
Tài khoản
- Mỗi người có tài khoản riêng
- MFA được bật
- Không chia sẻ tài khoản
- Nhân viên cũ được thu hồi quyền
Quyền truy cập
- Quyền được cấp theo vai trò
- Số lượng Admin được giới hạn
- External collaborator chỉ truy cập repository cần thiết
- Quyền được rà soát định kỳ
Branch
- Branch chính được bảo vệ
- Không push trực tiếp vào production branch
- Pull Request được yêu cầu
- Các check bắt buộc phải thành công trước khi merge
Code Review
- Có reviewer phù hợp
- Có approval trước khi merge
- Code nhạy cảm được review bổ sung
- CODEOWNERS được thiết lập khi cần
Secrets
- Không lưu password trong source code
- API key được quản lý riêng
- Secrets cũ đã bị rotate nếu từng bị lộ
- Có kiểm tra secret trong repository
Security
- Dependency được theo dõi
- Có automated security check
- Audit log được sử dụng
- Security alert được xử lý theo quy trình
CI/CD
- Build được tự động hóa
- Test chạy trước khi merge
- Deployment được kiểm soát
- Production credential được bảo vệ
Những sai lầm doanh nghiệp nên tránh
Để source code thuộc tài khoản developer
Doanh nghiệp cần sở hữu và quản lý repository ở cấp tổ chức.
Cấp Admin cho quá nhiều người
Admin chỉ nên dành cho người thực sự cần quản trị.
Cho phép push trực tiếp vào main
Điều này loại bỏ một lớp kiểm soát quan trọng.
Bỏ Code Review vì deadline
Code nhanh hơn nhưng lỗi production có thể tốn nhiều thời gian hơn để xử lý.
Lưu secrets trong .env rồi commit lên repository
.env có thể chứa thông tin cực kỳ nhạy cảm và cần được loại khỏi source control.
Không thu hồi quyền contractor
Đây là một rủi ro phổ biến khi dự án kết thúc.
Chỉ tập trung vào developer mà bỏ qua automation
CI/CD, bot và application cũng có thể có quyền truy cập repository và cần được quản lý.
Lộ trình triển khai GitHub an toàn cho doanh nghiệp
Bước 1: Kiểm kê source code
Xác định:
- Repository nào đang tồn tại?
- Ai đang sở hữu?
- Repository nào quan trọng?
- Có code nằm trên máy cá nhân không?
Bước 2: Chuẩn hóa Organization
Di chuyển repository quan trọng vào môi trường doanh nghiệp quản lý.
Bước 3: Phân nhóm và quyền
Xây dựng team và áp dụng quyền theo vai trò.
Bước 4: Bảo vệ branch
Thiết lập Pull Request, approval và required checks.
Bước 5: Chuẩn hóa Code Review
Xác định reviewer và coding guideline.
Bước 6: Quản lý secrets
Loại bỏ credential khỏi source code và xây dựng cơ chế quản lý phù hợp.
Bước 7: Tự động hóa test
Tích hợp build, lint và test vào Pull Request.
Bước 8: Bổ sung security check
Thêm dependency, code và secret scanning phù hợp.
Bước 9: Đào tạo developer
Hướng dẫn đội ngũ về:
- Git workflow
- Pull Request
- Quyền
- Secrets
- Secure coding
- AI coding guideline nếu có sử dụng Copilot
Bước 10: Rà soát định kỳ
Kiểm tra:
- User
- Permission
- Repository
- Admin
- Secrets
- Security alert
- Branch rule
Quản lý source code là một quá trình liên tục, không phải thiết lập một lần rồi bỏ đó.
Lợi ích khi quản lý source code tốt trên GitHub
Khi GitHub được cấu hình và quản trị phù hợp, doanh nghiệp có thể:
- Bảo vệ mã nguồn tốt hơn
- Giảm phụ thuộc vào từng developer
- Kiểm soát mọi thay đổi
- Hạn chế push code chưa được kiểm tra
- Quản lý quyền rõ ràng
- Hỗ trợ onboarding và offboarding
- Tự động hóa kiểm thử
- Tích hợp security vào development workflow
- Hỗ trợ cộng tác giữa nhiều team
- Tăng khả năng truy vết khi xảy ra sự cố
Quan trọng hơn, doanh nghiệp xây dựng được một quy trình phát triển mà source code được quản lý như một tài sản doanh nghiệp thực sự.
Kết luận
GitHub không chỉ là nơi lưu trữ source code. Khi được triển khai đúng, đây còn là nền tảng giúp doanh nghiệp quản lý quyền truy cập, kiểm soát thay đổi, Code Review, automation và bảo mật trong toàn bộ development workflow.
Một mô hình quản lý an toàn cần kết hợp nhiều lớp:
GitHub Organization + phân quyền + Branch Protection + Pull Request + Code Review + Automated Test + Security Check
Doanh nghiệp cũng cần quản lý tài khoản, secrets, đối tác bên ngoài và quy trình offboarding một cách nhất quán.
Khi AI coding ngày càng phổ biến, những lớp kiểm soát này càng quan trọng. Developer có thể viết code nhanh hơn, nhưng doanh nghiệp vẫn cần bảo đảm mọi thay đổi được kiểm tra trước khi đi vào hệ thống.